

Darf ich dieses Sitzungsprotokoll in ChatGPT einfügen und zusammenfassen lassen?
Unternehmen sollten vor dem Vergleich von Tools vier Punkte festlegen: den Anwendungsbereich, die Nutzenden, die einzugebenden Daten und die für die Prüfung der Ausgabe verantwortliche Person. Bleiben diese Punkte unklar, lassen sich Sicherheit und Kosten-Nutzen-Verhältnis selbst bei nützlichen Funktionen nur schwer beurteilen.
Der Einsatz generativer KI in Unternehmen beginnt mitunter mit kleinen Fragen aus dem Arbeitsalltag wie dieser. Vertrieb oder Verwaltung bringen das Thema auf, IT- oder Digitalisierungsteams sollen eine Entscheidung vorbereiten, und die Geschäftsleitung diskutiert über einen unternehmensweiten Einsatz. Gleichzeitig ist häufig nicht geregelt, welche Informationen eingegeben werden dürfen, wer die Prüfung verantwortet und an wen Fragen zu richten sind. Diese Situation veranschaulicht die ersten Herausforderungen vieler Unternehmen beim Einsatz generativer KI.
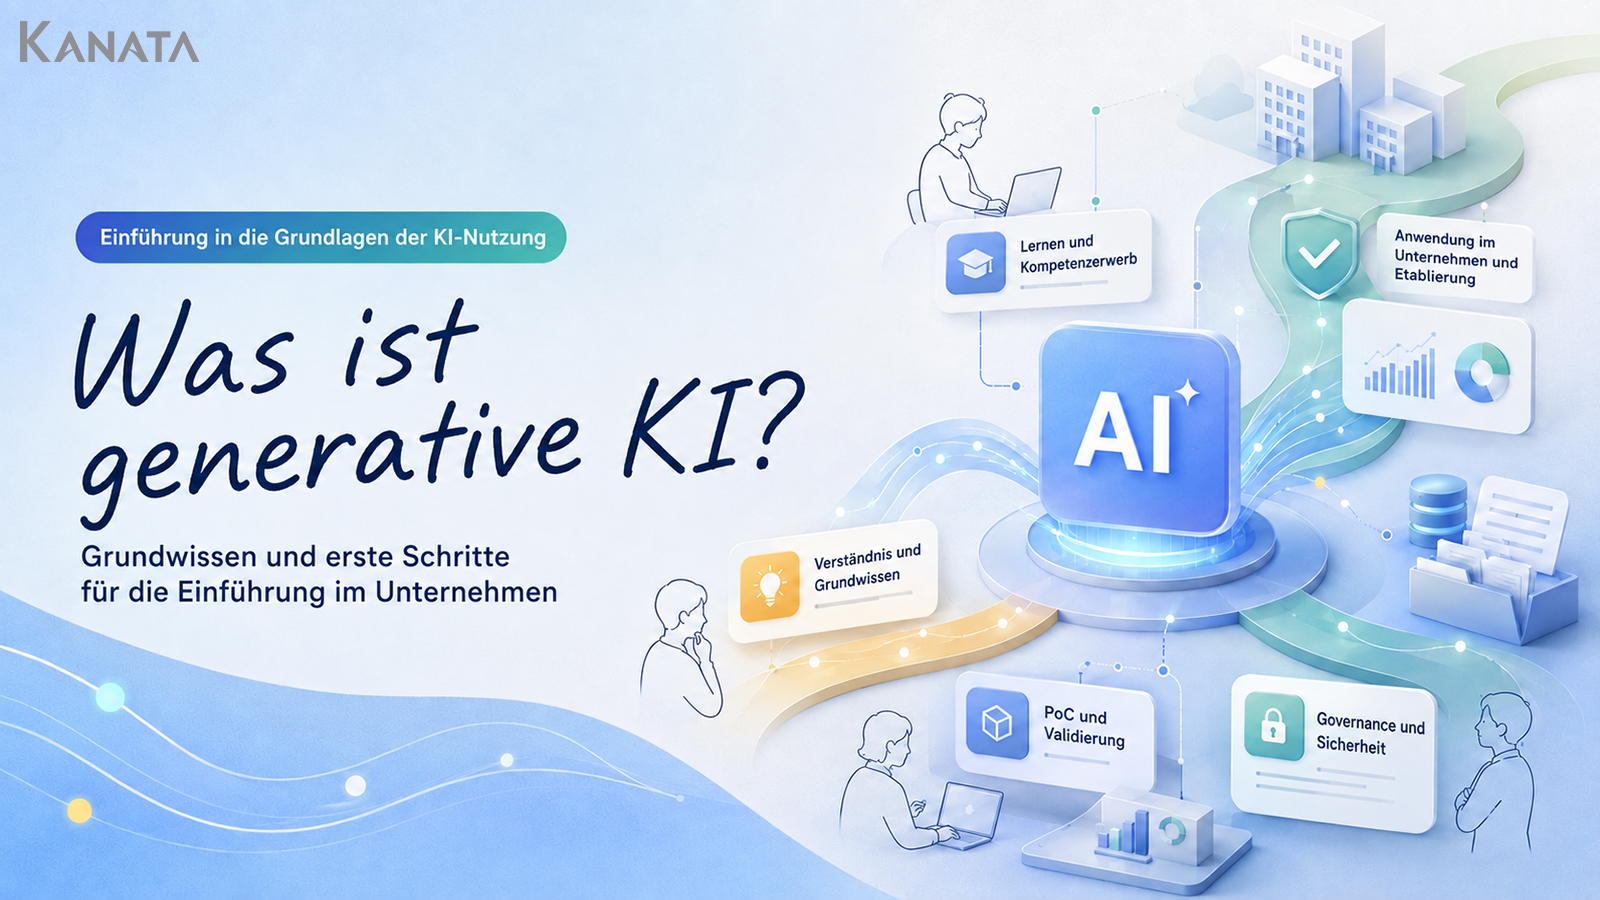
Ich berate Unternehmen bei der Einführung generativer KI und entwickle zugleich KI-Software für den Unternehmenseinsatz. Aus der Perspektive eines Geschäftsführers, der Investitionen bewertet, und eines Entwicklers, der Datenflüsse und Berechtigungen prüft, entscheidet nicht allein die Leistungsfähigkeit des Modells über den Erfolg. Entscheidend ist vielmehr, Nutzungszweck, Arbeitsabläufe, Informationsmanagement, Qualifizierung und Kennzahlen in einem konsistenten Betriebsmodell zusammenzuführen und schrittweise im Unternehmen zu verankern.
Dieser Artikel richtet sich an Geschäftsleitungen sowie Verantwortliche für Digitalisierung, IT, Unternehmensplanung, Recht und Verwaltung, die generative KI im Unternehmen einsetzen möchten. Er behandelt Grundlagen, Nutzen, Risiken, Tool-Auswahl, interne Richtlinien, PoC und Produktivbetrieb. Aussagen zu Gesetzen und Verträgen sind allgemeine Prüfpunkte und keine rechtliche Beurteilung des Einzelfalls. Stimmen Sie den konkreten Betrieb entsprechend Ihrem Geschäft, Ihren Daten und Vertragsbedingungen gegebenenfalls mit externen Fachleuten ab.
Um bei Entscheidungen keine wesentlichen Punkte zu übersehen, empfiehlt sich folgende Reihenfolge:
- Eigenschaften generativer KI und unternehmensrelevante Risiken verstehen
- Nutzungszweck, Anwendungsbereich, Nutzende und Kennzahlen festlegen
- Interne Richtlinien, Berechtigungen, Schulungen und Anlaufstellen einrichten
- Nutzen, Qualität, Risiken und Betriebsaufwand in einem begrenzten PoC prüfen
- Nutzung auch nach dem Produktivstart messen und Regeln sowie Systeme aktualisieren
Mit der Einführung generativer KI ist die Arbeit nicht abgeschlossen. Werden Anwendungsbereich und menschliche Prüfung passend gestaltet, kann sie Entwürfe, Zusammenfassungen, Informationsaufbereitung und die Suche im internen Wissen unterstützen und möglicherweise mehr Zeit für menschliche Entscheidungen und Gespräche schaffen.
Was ist generative KI?

Generative KI bezeichnet KI-Systeme, die auf Grundlage eingegebener Anweisungen oder Daten neue Inhalte wie Texte, Bilder, Audio, Videos oder Code erzeugen. In Unternehmen sollte sie nicht als unbeaufsichtigtes System für fertige Ergebnisse, sondern als Arbeitsmittel für Entwürfe, Zusammenfassungen, Klassifizierung, Suchunterstützung und Ideenstrukturierung eingesetzt werden.
Konventionelle KI wird häufig für Bewertungen und Prognosen zu festgelegten Zwecken genutzt, etwa Nachfrageprognosen, Betrugserkennung oder Bildklassifizierung. Generative KI kann natürlichsprachliche Anweisungen verarbeiten und kontextbezogene Ausgaben erstellen. Dadurch kann sie zahlreiche wissensbasierte Tätigkeiten unterstützen, ohne dass dafür spezialisierte Bedienkenntnisse erforderlich sind.
Sie verfügt jedoch nicht über ein menschliches Verständnis von Fakten und garantiert keine richtigen Antworten. Sie erzeugt Inhalte auf Basis von Mustern aus vielen Trainingsdaten. Daher können auch überzeugend formulierte Ausgaben falsche Fakten oder nicht überprüfbare Belege enthalten.
In der Praxis sollte generative KI Entwürfe, Informationsaufbereitung, Recherchen und Ideenfindung unterstützen. Zielsetzung, Faktenprüfung, Ausnahmeentscheidungen und endgültige Freigabe bleiben beim Menschen.
| Bereich | Beispiele | Prüfpunkte |
|---|---|---|
| Texterstellung | Entwürfe für E-Mails, interne Mitteilungen, Angebote und Artikelstrukturen | Fakten, Eigennamen, Tonalität, vertrauliche Informationen |
| Zusammenfassung | Protokolle, Berichte, Vorschriften und Anfrageverläufe | Ausgelassene Kernpunkte, falsche Sprecherzuordnung oder übersehene Bedingungen |
| Recherchehilfe | Strukturierung von Fragen, Vergleichskriterien und weiterem Recherchebedarf | Aktualität, Quellen, Umfang und Gegenpositionen |
| Ideenfindung | Entwürfe für Konzepte, Schulungsthemen und Verbesserungen | Umsetzbarkeit, Überschneidungen, Rechte |
| Kundenkommunikation | FAQ- und Antwortentwürfe, Gesprächsvorbereitung | Vertragsbedingungen, kundenspezifische Angaben, Freigabe, Verantwortlichkeit |
| Internes Wissen | Suche und Antworten anhand von Vorschriften, Handbüchern und früheren Unterlagen | Quelle, Aktualität, Zugriffsrechte, Verhalten bei Fehlern |
Geeignet sind Aufgaben ohne eine einzige richtige Lösung, etwa Entwürfe, Zusammenfassungen, Klassifizierung, Umformulierung und Ideenfindung. Bei Vertragsabschlüssen, Bonitäts- und Personalbewertungen sowie rechtlichen oder sicherheitsrelevanten Entscheidungen mit hohem Fehlerrisiko darf die Entscheidung nicht allein der KI überlassen werden. Kreditwürdigkeits- und Personalbewertungen zählen nach Anhang III der KI-Verordnung (EU) 2024/1689 zu den Hochrisiko-Anwendungen; für ausschließlich automatisierte Einzelentscheidungen ist zudem Art. 22 DSGVO zu beachten.
Diese Aufgabenteilung gilt auch bei der Auswahl eines Unternehmensdienstes. Legen Sie vorab fest, welche Schritte die KI übernimmt, wer die Ergebnisse prüft und wann ein Prozess wegen fehlender Prüfbarkeit gestoppt wird.
Warum Unternehmen generative KI gerade jetzt einführen

Der Einsatz von KI in deutschen Unternehmen nimmt deutlich zu: Nach Angaben des Statistischen Bundesamts (Destatis) nutzten 2025 bereits 26 % der Unternehmen in Deutschland KI-Technologien; bei Unternehmen mit mindestens 250 Beschäftigten waren es 57 %. Eine Bitkom-Erhebung unter Unternehmen ab 20 Beschäftigten kommt für 2025 auf 36 %, gegenüber 20 % im Vorjahr; weitere 47 % planten oder diskutierten den Einsatz.
Generative KI lässt sich unmittelbar in textbasierte Wissensarbeit einbinden, etwa für E-Mail-Entwürfe, Zusammenfassungen, interne Anfragen oder die Strukturierung von Recherchen. Ihr Wert liegt nicht nur in möglicher Zeitersparnis, sondern auch darin, mehr Zeit für Kundengespräche, Ausnahmefälle, Qualitätsprüfung und Prozessverbesserung zu schaffen. Die endgültige Entscheidung bleibt beim Menschen.
Parallel werden Governance und Risikomanagement verbindlicher: Die KI-Verordnung (EU) 2024/1689 (EU AI Act) schafft einen unionsweit einheitlichen Rechtsrahmen; ISO/IEC 42001:2023 beschreibt Anforderungen an ein Managementsystem für den verantwortungsvollen Einsatz von KI.
Für Unternehmen in Deutschland ist insbesondere die Verordnung (EU) 2024/1689 über künstliche Intelligenz (KI-Verordnung) maßgeblich. Sie ist am 1. August 2024 in Kraft getreten und wird stufenweise angewendet. Die Vorgaben zur KI-Kompetenz nach Art. 4 gelten seit dem 2. Februar 2025; seit der Änderung durch die Verordnung (EU) 2026/1744 müssen Anbieter und Betreiber Maßnahmen ergreifen, um die Entwicklung der KI-Kompetenz ihres Personals und anderer mit der Nutzung von KI befasster Personen zu unterstützen. Ein bestimmtes Kompetenzniveau muss dabei nicht garantiert werden.
Ein Großteil der weiteren Vorschriften der KI-Verordnung gilt seit dem 2. August 2026. Der Anwendungszeitplan für Hochrisiko-KI wurde jedoch 2026 geändert: Die einschlägigen Anforderungen für Hochrisiko-KI-Systeme nach Anhang III, etwa in Bereichen wie Beschäftigung, Bildung oder kritischer Infrastruktur, gelten ab dem 2. Dezember 2027. Für Hochrisiko-KI-Systeme, die als Sicherheitskomponenten bestimmter regulierter Produkte unter Anhang I fallen, gelten sie ab dem 2. August 2028.
Welche Pflichten ein einzelnes Unternehmen treffen, hängt insbesondere davon ab, ob es nach der KI-Verordnung als Anbieter, Betreiber, Importeur oder Händler handelt, welchem Risikobereich das eingesetzte KI-System zugeordnet ist und für welche Zwecke es verwendet wird. Werden personenbezogene Daten verarbeitet, sind daneben insbesondere die Datenschutz-Grundverordnung (DSGVO) und gegebenenfalls weitere deutsche Datenschutz- und sektorspezifische Vorschriften zu berücksichtigen. Unternehmen sollten daher die eingesetzten KI-Systeme, betroffenen Daten und Prozesse sowie mögliche Transparenz-, Dokumentations- und Kontrollpflichten systematisch prüfen und bei Bedarf Recht, Informationssicherheit und Datenschutz einbeziehen.
Grundlagen, die Verantwortliche zuerst verstehen sollten

Verantwortliche sollten zuerst verstehen, wie generative KI Antworten erzeugt, wo Fehler entstehen und wie interne Daten einbezogen werden. Mathematische Details sind nicht nötig; für Tool-Auswahl und Risikobewertung reicht es jedoch nicht, die wichtigsten Begriffe lediglich zu kennen.
-
LLM
- LLM steht für Large Language Model. Es lernt Beziehungen und Muster aus großen Textmengen und erzeugt Text passend zum eingegebenen Kontext. Es durchsucht gelerntes Wissen nicht wie eine Datenbank und garantiert keine Richtigkeit. Im Geschäftseinsatz sind neben dem Modell Datenverwaltung, Suchanbindung und Administrationsfunktionen des Dienstes zu prüfen.
-
Prompt
- Ein Prompt umfasst Anweisungen und Eingaben an die KI. Klare Angaben zu Zweck, Zielgruppe, Voraussetzungen, verfügbaren Informationen, Ausgabeformat, Ausschlüssen und Prüfkriterien erhöhen die Chance auf passende Ergebnisse. Detaillierte Prompts garantieren jedoch keine Richtigkeit; auch unvollständige oder widersprüchliche Ausgangsdaten, Modellgrenzen und Dienstspezifikationen wirken sich aus.
-
Halluzination
- Damit sind plausibel klingende, aber falsche oder nicht überprüfbare KI-Ausgaben gemeint. Zahlen, Eigennamen, Zitate, Gesetze, Urteile, Vertragsbedingungen und Produktspezifikationen sind mit Primärquellen oder verlässlichen Unterlagen abzugleichen. Auch die Anweisung, bei Unwissenheit entsprechend zu antworten, verhindert Fehler nicht vollständig.
-
RAG
- Retrieval-Augmented Generation sucht relevante Informationen in internen Dokumenten oder Datenbanken und nutzt sie für eine Antwort. Typische Anwendungen sind interne FAQ sowie die Suche in Richtlinien und Handbüchern. Die Qualität hängt auch von Richtigkeit und Aktualität der Dokumente, Segmentierung, Zugriffsrechten, Quellenanzeige und dem Umgang mit nicht beantwortbaren Fragen ab.
-
Fine-Tuning
- Beim Fine-Tuning wird ein bestehendes Modell zusätzlich trainiert und an bestimmte Ausgabemuster oder Zwecke angepasst. Für häufig aktualisierte interne Informationen können RAG oder Datenanbindungen geeigneter sein. Zu Beginn sollten Anwendungsbereich, Datenqualität, Prompts, RAG und Prüfung geklärt werden; Fine-Tuning ist sinnvoll, wenn danach noch ein entsprechendes Problem besteht.
Die Frage nach dem leistungsfähigsten Modell allein führt leicht in die Irre. Entscheidend ist, ob die erforderliche Qualität erreicht, Fehler erkannt, Daten verwaltet sowie Kosten und Antwortzeiten akzeptiert werden können.
Erwartbarer Nutzen der Einführung

Zu den wichtigsten möglichen Effekten gehören kürzere Bearbeitungszeiten, geringere Qualitätsschwankungen, besserer Zugang zu internem Wissen und Lernunterstützung. Sie entstehen nicht allein durch das Tool. Erfassen Sie Ausgangswerte und messen Sie den gesamten Prozess einschließlich Prüfung und Korrektur.
Kürzere Bearbeitungszeiten
Generative KI kann die Zeit für Erstentwürfe und Zusammenfassungen von E-Mails, Protokollen, Unterlagen und Recherchenotizen verkürzen. Besonders gut prüfbar sind wiederkehrende Aufgaben mit strukturierten Eingaben und weitgehend festem Ausgabeformat.
Die reine Generierungszeit zeigt den tatsächlichen Effekt nicht. Vergleichen Sie Vorbereitung, Eingabe, Wartezeit, Faktenprüfung, Korrektur, Freigabe und Weitergabe. Schnelle Generierung verbessert den Gesamtprozess nicht, wenn die Korrektur viel Zeit kostet.
- Gesamtarbeitszeit vor und nach Einführung
- Umfang und Dauer der Korrekturen
- Prüfzeit der Verantwortlichen
- Anzahl von Rückgaben und Neuerstellungen
- Verwendung der frei gewordenen Zeit
In Personalkosten umgerechnete Zeit ist nicht automatisch eine Kostensenkung. Definieren Sie, ob sie für Kundenarbeit, Verbesserungen oder mehr Vorgänge eingesetzt wird.
Einheitlichere Qualität
Gemeinsame Vorlagen für Aufbau, Prüfpunkte, Sprachregeln und gute Beispiele können Qualitätsschwankungen zwischen Mitarbeitenden verringern.
Wer Pflichtangaben in Kunden-E-Mails, Angebotsgliederungen oder Prüfkriterien interner Berichte als Prompt oder Formular standardisiert, macht wichtige Punkte auch für weniger erfahrene Mitarbeitende leichter prüfbar. Die Verantwortung für die richtige Antwort bleibt beim Menschen; betriebliche Regeln werden zugleich wiederverwendbar.
Bewerten Sie neben dem Eindruck auch Vollständigkeit, Faktenrichtigkeit, verbotene Formulierungen, Korrekturen und Prüfergebnis. KI kann helfen, ein Mindestniveau an Qualität zu sichern, hebt fachliche Tiefe und Überzeugungskraft aber nicht automatisch an.
Bessere Nutzung internen Wissens
Gespeicherte Vorschriften, Handbücher, FAQ, Angebote und Protokolle werden nicht automatisch genutzt. Mitarbeitende kennen mitunter Speicherort, Suchbegriff oder aktuelle Version nicht.
Die Verbindung von KI und Suche ermöglicht natürlichsprachliche Fragen und Antworten anhand relevanter Unterlagen. Qualität hängt nicht nur vom Modell ab, sondern auch von Quelldokumenten, Aktualisierungsverantwortung, Zugriffsrechten, Suchergebnissen, Quellenanzeige und der Behandlung unbeantwortbarer Fragen.
Aus technischer Sicht sind die verwendeten Unterlagen, die Einhaltung von Zugriffsrechten und das Unterlassen unbelegter Antworten wichtiger als flüssige Sprache. Daten-Governance und Suchdesign können den Nutzen stärker bestimmen als die Generierung.
Effizientere Weiterbildung und Qualifizierung
Generative KI kann Lernende durch Fragen, Textüberarbeitung und Gesprächssimulationen unterstützen. In Verbindung mit Schulungen zu KI-Grundlagen sowie fachbereichs- und rollenspezifischen Trainings kann sie den Transfer in die Praxis erleichtern.
Auch ihre Erklärungen können falsch sein. Begrenzen Sie Quellen und Antwortumfang und benennen Sie Verantwortliche für die Prüfung.
Eine einmalige Schulung reicht möglicherweise nicht. Stellen Sie freigegebene Vorlagen, Anlaufstellen, Beispiele, Fehlerfälle und Mitteilungen zu Regeländerungen bereit, damit Mitarbeitende im Arbeitsalltag weiterlernen können.
Risiken bei der Einführung generativer KI

Mindestens fünf Risiken sind zu prüfen: Datenabfluss, Falschinformationen, geistiges Eigentum, Schatten-IT und Kosten. Da sich Risiken nicht vollständig ausschließen lassen, sollten Eintrittswahrscheinlichkeit, Auswirkung, Vorbeugung, Erkennung und Verantwortlichkeit bei Vorfällen festgelegt werden.
Datenabfluss
Werden personenbezogene Daten, Kundeninformationen, Vertragsdaten oder unveröffentlichte Informationen in nicht freigegebene Dienste eingegeben, kann das Unternehmen Speicherort, Aufbewahrung, Zweitnutzung und Löschung möglicherweise nicht kontrollieren.
Das geschieht nicht nur vorsätzlich. Mitarbeitende können aus Zeitdruck vollständige Protokolle oder E-Mails einfügen und dabei unbeabsichtigt unzulässige Angaben übermitteln.
Klassifizieren Sie Informationen etwa als öffentlich, intern, kundenbezogen, personenbezogen und vertraulich und bestimmen Sie je Dienst und Tarif, was eingegeben werden darf. Prüfen Sie Trainingsnutzung, Aufbewahrung, Speicherort, Unterauftragnehmer, Administratorrechte, Audit-Logs, Löschung bei Vertragsende und Vorfallmeldungen.
Auch nach Anonymisierung oder Maskierung können Kontextinformationen Rückschlüsse auf Personen oder Unternehmen ermöglichen. Prüfen Sie statt einer pauschalen Sicherheitsannahme, ob externe Übermittlung nötig oder interne Verarbeitung geboten ist.
Die Konferenz der unabhängigen Datenschutzaufsichtsbehörden des Bundes und der Länder (DSK) hat mit der Orientierungshilfe „Künstliche Intelligenz und Datenschutz“ Hinweise zum datenschutzkonformen Einsatz von KI-Anwendungen veröffentlicht. Ob und unter welchen Voraussetzungen ein generativer KI-Dienst eingesetzt werden kann, richtet sich insbesondere nach dem jeweiligen Zweck, der datenschutzrechtlichen Rollenverteilung und Rechtsgrundlage, der Vertragsgestaltung, den verarbeiteten Eingabedaten sowie der konkreten technischen und organisatorischen Ausgestaltung des Dienstes. Wird ein externer Anbieter als Auftragsverarbeiter eingesetzt, ist grundsätzlich zu prüfen, ob eine Vereinbarung zur Auftragsverarbeitung gemäß Art. 28 DSGVO erforderlich ist. Soweit personenbezogene Daten in ein Drittland übermittelt werden, etwa an einen Anbieter oder Unterauftragsverarbeiter in den USA, sind zusätzlich die Anforderungen der Art. 44 ff. DSGVO zu beachten.
Nutzung falscher Informationen
Generative KI kann falsche Inhalte oder erfundene Quellen erzeugen. Überzeugende Formulierungen können Fehler schwerer erkennbar machen.
Die Prüftiefe sollte sich nach der Auswirkung richten. Ideen für den internen Gebrauch und Vertragsunterlagen für Kunden benötigen unterschiedliche Prüfungen.
- Zahlen, Daten, Eigennamen, Zitate und URLs mit Primärquellen abgleichen
- Recht, Verträge, Medizin, Finanzen und Sicherheit fachlich prüfen lassen
- Bei Quellenanzeige auch die Originalunterlage prüfen
- Unbelegte Ausgaben nicht extern oder für wichtige Entscheidungen verwenden
- Fehlerkritische Prozesse nicht allein durch KI abschließen
Wie überzeugend eine KI-Antwort klingt, sagt nichts über ihre Richtigkeit aus. Benennen Sie die endgültig verantwortliche Person und die Prüfquellen.
Urheberrecht und geistiges Eigentum
Prüfen Sie für Eingaben und Ausgaben Urheberrecht, Geschäftsgeheimnisse, Marken, Verträge und Nutzungsbedingungen.
Ob Artikel, Bilder, Unterlagen oder Code Dritter eingegeben werden dürfen, betrifft auch Vertraulichkeitspflichten. Auch generierte Inhalte können je nach Nutzung problematisch sein, wenn sie bestehenden Werken stark ähneln oder Rechte Dritter verletzen.
Prüfen Sie bei extern veröffentlichten Texten, Bildern und Codes Quellen, Zitate, Ähnlichkeiten, Marken und Ausgabebedingungen des Dienstes. Prompts, die bestimmte Werke oder Stile gezielt nachahmen lassen sollen, sind hinsichtlich Zweck und Nutzung sorgfältig zu bewerten.
Das deutsche Urheberrecht regelt Text und Data Mining in § 44b UrhG; Rechteinhaber können der Nutzung einen maschinenlesbaren Nutzungsvorbehalt entgegensetzen. Für Anbieter von Modellen mit allgemeinem Verwendungszweck enthält Art. 53 der KI-Verordnung zudem Pflichten unter anderem zur Urheberrechtsstrategie und zur Veröffentlichung einer hinreichend detaillierten Zusammenfassung der Trainingsinhalte. Diese Regelungen entscheiden nicht automatisch über jeden Einzelfall; ziehen Sie bei Unsicherheit Rechtsanwälte oder Patentanwälte hinzu.
Schatten-IT
Ohne klare Nutzungsregeln können Mitarbeitende private Konten oder nicht freigegebene Dienste verwenden. Dann lassen sich Eingabedaten, Verträge, Nutzungshistorien, Daten beim Austritt von Mitarbeitenden und Vorfalluntersuchungen möglicherweise nicht wirksam steuern.
Ein Verbot ist möglich, kann bei hohem Bedarf aber die tatsächliche Nutzung unsichtbar machen. Bieten Sie eine sichere freigegebene Umgebung, kurze Anträge und eine Anlaufstelle und erklären Sie die Risiken privater Konten.
Neben Verboten müssen freigegebene Tools praktikabel sein. Passen sie nicht zur Arbeit, lässt sich informelle Nutzung schwer vollständig verhindern.
Schwer erkennbare Kosten
Kosten hängen von Nutzenden, Vorgängen, Ein- und Ausgabemengen, API, Speicher, Integrationen und Support ab. Geringe PoC-Kosten können nach dem Rollout steigen.
Berücksichtigen Sie auch Schulung, Support, Datenaufbereitung, Integration, Sicherheits- und Rechtsprüfung, Monitoring und Vertragsverwaltung. Eigenentwicklungen benötigen neben der Entwicklung Wartung für Modell- und API-Änderungen.
Vereinfachtes Beispiel: monatlicher Nutzen = eingesparte Gesamtarbeitszeit × Personalkostensatz + Qualitätsnutzen − Nutzungsgebühr − Betriebs-, Schulungs- und Wartungskosten
Diese Formel ist nur eine Entscheidungshilfe; nicht jeder Nutzen lässt sich exakt beziffern und Zeitersparnis ist nicht automatisch Personalkostensenkung. Bewerten Sie getrennt, ob mehr Vorgänge, bessere Kundenbetreuung oder kürzere Schulung erreicht werden sollen.
Die Einführung beginnt nicht mit der Tool-Auswahl

Beginnen Sie nicht mit Tool-Namen und Modellleistung, sondern mit fachlichen Anforderungen und Betriebsbedingungen. Bei unklarem Zweck werden unnötige Funktionen bewertet und wichtige Sicherheits- oder Verwaltungsanforderungen möglicherweise übersehen.
Ich prüfe zuerst vier Punkte:
- Welcher Schritt in welchem Prozess soll verbessert werden?
- Welche Bereiche, Rollen und Mitarbeitenden nutzen das System?
- Welche Daten könnten eingegeben, referenziert oder gespeichert werden?
- Wer prüft Ausgaben und reagiert bei Problemen?
Damit lassen sich Anforderungen an Qualität, Suche, Berechtigungen, Logs, Vertragsbedingungen und Kostenobergrenze bestimmen. Öffentliche Daten für Texterstellung und die Suche in kundenbezogenen Dokumenten stellen sehr unterschiedliche Anforderungen.
| Kriterium | Zu prüfen | Grund |
|---|---|---|
| Nutzung der Eingaben | Training, Qualitätsverbesserung, Opt-out, Weitergabe | Unbeabsichtigte Zweitnutzung vermeiden |
| Speicherung und Löschung | Dauer, Ort, Backups, Löschung bei Vertragsende | Ort und Lebenszyklus kennen |
| Authentifizierung und Rechte | SSO, Mehrfaktor, Rollen, Deaktivierung bei Austritt | Missbrauch und übermäßigen Zugriff begrenzen |
| Logs und Audit | Nutzung, Admin-Logs, Export, Aufbewahrung | Nutzung verstehen und Vorfälle untersuchen |
| Ausgabequalität | Richtigkeit, Anweisungstreue, Quellen, Geschwindigkeit | Eignung für den eigenen Prozess bewerten |
| Interne Daten | RAG, Rechtevererbung, Aktualisierung, Quellenanzeige | Falsche oder unzulässige Informationen vermeiden |
| Vertrag | Verantwortung, SLA, Haftung, Nutzungsrechte an Ausgaben, Änderungen, Kündigung | Reaktion bei Ausfall und Problemen klären |
| Kosten | Nutzende, Verbrauch, API, Speicher, Support, Mindestlaufzeit | Gesamtkosten von PoC und Betrieb vergleichen |
| Betriebsunterstützung | Kontakt, Störungsmeldung, Admin-Hilfe, Updates | Dauerhafte interne Betreibbarkeit bewerten |
Der Bitkom-Leitfaden „Generative KI im Unternehmen“ enthält unter anderem eine Checkliste für die Beschaffung von KI-Systemen und behandelt zentrale rechtliche Prüffelder. Solche Checklisten strukturieren die Vorprüfung, ersetzen jedoch nicht die Bewertung des konkreten Vertrags.
Zuerst ist nicht zu entscheiden, welche KI genutzt wird, sondern welcher Prozess unter welchen Bedingungen wie verändert werden soll.
Aus technischer Sicht sind neben der Ausgabequalität auch die Erkennbarkeit von Fehlern, Möglichkeiten zum Abbruch und zur Rückkehr in einen sicheren Zustand sowie die Administrierbarkeit der Nutzung zu prüfen. Die Steuerung im Fehlerfall ist ebenso wichtig wie der Komfort im Erfolgsfall.
Begrenzen Sie den Start auf ein oder zwei messbare Prozesse, etwa E-Mail-Entwürfe aus öffentlichen Informationen, Korrektur interner Texte oder Zusammenfassungen ohne vertrauliche Angaben.
Warum Unternehmen KI-Kompetenz systematisch aufbauen sollten

Für Unternehmen, die als Anbieter oder Betreiber von KI-Systemen in den Anwendungsbereich der EU-KI-Verordnung fallen, ist der Aufbau von KI-Kompetenz keine rein freiwillige Aufgabe. Art. 4 der Verordnung (EU) 2024/1689 gilt seit dem 2. Februar 2025 und verpflichtet Anbieter und Betreiber, Maßnahmen zur Unterstützung der Entwicklung der KI-Kompetenz ihres Personals und anderer Personen zu ergreifen, die in ihrem Auftrag mit dem Betrieb und der Nutzung von KI-Systemen befasst sind (EUR-Lex, deutsche Fassung). Dabei sind insbesondere technische Kenntnisse, Erfahrung, Aus- und Fortbildung sowie der jeweilige Einsatzkontext zu berücksichtigen. Die Pflicht ist nicht auf Hochrisiko-KI-Systeme beschränkt. Sie verlangt jedoch weder eine bestimmte Zertifizierung noch eine bestimmte Schulungsform oder den Nachweis eines einheitlichen Kompetenzniveaus.
Damit kann auch die berufliche Nutzung allgemeiner generativer KI-Systeme wie ChatGPT oder Microsoft Copilot durch Unternehmen unter diese Vorgabe fallen, soweit keine Ausnahme vom Anwendungsbereich der Verordnung greift.
Unternehmensweite KI-Kompetenz bedeutet deshalb nicht dieselbe intensive Anwenderschulung für alle. Personen, die KI-Systeme im Arbeitsalltag nutzen, sollten zumindest die für ihren Einsatz relevanten Grundregeln kennen: welche vertraulichen, personenbezogenen oder anderweitig geschützten Informationen nicht oder nur unter festgelegten Bedingungen eingegeben werden dürfen, warum KI-Ausgaben nicht ungeprüft übernommen werden sollten, wie Ergebnisse angemessen zu überprüfen sind und an wen sie sich bei Unsicherheiten oder problematischen Ausgaben wenden können. Weitergehende anwendungsbezogene Schulungen sollten sich nach Rolle, Vorwissen, Einsatzkontext und den mit dem jeweiligen KI-System verbundenen Risiken richten.
Ziel ist nicht das Auswendiglernen einzelner Prompt-Beispiele, sondern die Fähigkeit, KI-Systeme sachgerecht und verantwortungsvoll einzusetzen: ihre Grenzen einzuschätzen, Informationen zu schützen, Ausgaben kritisch zu prüfen und zu erkennen, dass die Verantwortung für berufliche Entscheidungen und deren Folgen beim Menschen bleibt.
| Zielgruppe | Inhalte | Zielzustand |
|---|---|---|
| Alle Beschäftigten | Grundlagen, verbotene Informationen, Fehler, freigegebene Tools, Kontakt | Zulässigkeit beurteilen und nachfragen |
| Nutzende | Prozessprompts, Eingabeprüfung, Prüfung, Dokumentation | Sichere und reproduzierbare Nutzung |
| Führungskräfte | Freigabe, Ergebnisverantwortung, KPI, Anleitung, Ausnahmen | Weder pauschal verbieten noch ungeprüft nutzen |
| Steuerungsbereiche | Auswahl, Rechte, Logs, Verträge, Richtlinien, Vorfälle | Umgebung verwalten und Regeln verbessern |
| Geschäftsleitung | Zweck, Investition, Risikotoleranz, Verantwortung, Geschäftswirkung | Als Managementmaßnahme entscheiden |
Gemeinsame Schulungen behandeln Grundlagen, Prompts, zulässige Eingaben, Halluzinationen, Urheberrecht und interne Regeln. Übungen der Fachbereiche nutzen simulierte oder freigegebene statt unkontrolliert echter Daten.
Mögliche Themen sind Entwürfe ohne vertrauliche Angaben, Protokollzusammenfassungen, Umformulierungen interner Texte und Recherchefragen. Eingabe- und Ausgabeprüfung sollten Teil der Übung sein.
Beurteilen Sie nicht nur Teilnahmequoten, sondern ob verbotene Angaben erkannt, Prüfungen durchgeführt, freigegebene Umgebungen verwendet und Kontakte genutzt werden.
Stellen Sie danach Ansprechpartner, FAQ, freigegebene Prompts, gute und schlechte Beispiele sowie Regelupdates bereit. Dienste und Funktionen ändern sich; Qualifizierung ist keine einmalige Maßnahme.
Was interne Richtlinien regeln sollten

Regeln Sie mindestens zulässige Aufgaben, verbotene Eingaben, Ausgabeprüfung, zugelassene Tools sowie Logs und Audit. Ausnahmen, Anlaufstellen, Vorfallmeldungen und Änderungsverantwortung erleichtern Entscheidungen.
Beginnen Sie mit den wichtigsten Regeln und aktualisieren Sie sie anhand tatsächlicher Fragen und Beinahevorfälle. Richtlinien sind Betriebsdokumente, keine einmalig abgelegten Unterlagen. Beschreiben Sie zulässige, verbotene und bedingt zulässige Fälle mit vergleichbarer Konkretheit.
Zulässige Aufgaben
Benennen Sie konkrete Arbeitsschritte einschließlich Eingabedaten und Prüfbedingungen, etwa Entwürfe aus öffentlichen Angaben oder Korrektur interner Texte ohne vertrauliche Informationen.
Beispiel: Entwürfe, Zusammenfassungen und sprachliche Verbesserungen dürfen mit öffentlichen oder intern freigegebenen Informationen erstellt werden. Vor externer Übermittlung oder Veröffentlichung prüft die zuständige Person den Inhalt.
Berücksichtigen Sie Fehlerauswirkung, menschliche Prüfbarkeit, Volumen und Messbarkeit.
Verbotene Eingaben
Personenbezogene Daten, vertrauliche Kundeninformationen, nicht öffentliche Vertrags- oder Finanzdaten, Zugangsdaten, Personalbewertungen und sensible Bewerbungsdaten dürfen ohne Prüfung von Umgebung und Vertrag grundsätzlich nicht eingegeben werden.
Kategorien wie zulässig, nur in freigegebener Umgebung, genehmigungspflichtig und verboten erleichtern Entscheidungen. Derselbe Inhalt kann in einem kostenlosen Privatdienst und einer betrieblich verwalteten Umgebung unterschiedlich behandelt werden.
Beispiel: Kundennamen, identifizierende Angaben, Vertragsgeheimnisse, nicht öffentliche Managementdaten, Passwörter und API-Schlüssel werden nur in ausdrücklich genehmigten Umgebungen und für ausdrücklich genehmigte Zwecke eingegeben.
Maskierung ist nicht immer ausreichend; prüfen Sie Notwendigkeit und Reidentifizierbarkeit.
Regeln zur Ausgabeprüfung
Bestimmen Sie je Zweck und Auswirkung, wer wann was prüft. Eine identische Prüftiefe für alle Ausgaben wäre unnötig aufwendig.
| Nutzung | Prüfung |
|---|---|
| Persönliche Ideen | Nutzende prüfen selbst und behandeln die Ausgabe als Entscheidungshilfe |
| Interne Dokumente | Erstellende prüfen Fakten, Zahlen, Eigennamen und Vertraulichkeit |
| Kundendokumente | Prozessverantwortliche prüfen Inhalt, Vertrag, Sprache und personenbezogene Daten |
| Recht, Finanzen, Personal, Sicherheit | Fachstellen gleichen Primärquellen ab und begrenzen gegebenenfalls die Nutzung |
Beispiel: KI-Ausgaben gelten als Entwurf. Vor externer Übermittlung, Veröffentlichung sowie Vertrags-, Einstellungs-, Bewertungs- oder Buchungsentscheidungen prüft die fachlich verantwortliche Person.
Prüfpunkte umfassen Fakten, Zahlen, Daten, Eigennamen, Zitate, verbotene Sprache, personenbezogene Daten, Rechte Dritter und interne Regeln.
Umfang zugelassener Tools
Klassifizieren Sie Tools als zugelassen, in Prüfung oder nicht erlaubt und regeln Sie Privatkonten, Firmenkonten, das Offboarding und externe Freigaben.
Prüfen Sie neben Preis und Qualität Datenverarbeitung, Administration, Authentifizierung, Rechte, Logs, Aufbewahrung, Vertrag, Störungsmeldung und Support.
Beispiel: Geschäftlich werden nur vom Unternehmen freigegebene Dienste mit Firmenkonto genutzt. Tests neuer Dienste werden unter Angabe von Zweck und vorgesehenen Daten beantragt.
Die Liste sollte Bereiche, Zwecke, zulässige Daten, Kontakt und das Datum der letzten Prüfung enthalten.
Logs und Audit
Protokolle zu Nutzerkonto, Zeitpunkt und Dienst können helfen, Nutzung und Kosten nachzuvollziehen und Vorfälle zu untersuchen. Vollständige Eingabeprotokolle können jedoch selbst Personen- oder Geheimdaten ansammeln. Regeln Sie Inhalte, Zweck, Dauer, Rechte, Export und Löschung.
Beispiel: Logs werden nur so weit erfasst, wie es für Nutzungsübersicht und Vorfallprüfung erforderlich ist; Zugriff, Aufbewahrungsdauer und Zweck werden begrenzt.
In Deutschland kann die Einführung und Anwendung von KI-Tools der Mitbestimmung des Betriebsrats nach § 87 Abs. 1 Nr. 6 BetrVG unterliegen, wenn die eingesetzte technische Einrichtung zur Überwachung von Verhalten oder Leistung der Beschäftigten bestimmt ist. Für die betriebliche Ausgestaltung kann eine Betriebsvereinbarung ein geeigneter Rahmen sein (vgl. Bitkom, „KI und Mitbestimmung – Eckpfeiler einer Betriebsvereinbarung für den KI-Einsatz im Unternehmen“).
So gelingt ein PoC

Ein PoC prüft drei Fragen: Entsteht betrieblicher Nutzen, sind Qualität und Risiken akzeptabel und ist der Produktivbetrieb möglich? Eine funktionierende Technik oder ein einmaliger Test genügt nicht.
Erfassen Sie vorher Arbeitszeit, Qualität, Menge, Kosten und Anfragen als Ausgangswerte.
| Punkt | Festlegung | Nachweis |
|---|---|---|
| Prozess | Welcher Schritt verbessert wird | Ablauf, Eingabe, Ausgabe, Ausnahmen |
| Beteiligte | Wer nutzt und bewertet | Rollen, Anzahl, Bedingungen, Schulung |
| Erfolg | Woran sich Wirksamkeit zeigt | Zeit, Qualität, Korrektur, Fortsetzung |
| Risiko | Daten und mögliche Fehler | Risikoliste, Verbote, Vorfälle |
| Betrieb | Verantwortung für Berechtigungen, Rückfragen, Verbesserungen und Störungen | Zuständigkeiten, Kontakte, Verlauf |
| Produktivkriterien | Rollout, Nachprüfung oder Abbruch | Freigabe, offene Punkte, Maßnahmen |
Nutzungszahlen allein belegen keinen Nutzen. Kombinieren Sie Gesamtzeit, Korrekturzeit, Qualität, Prüfaufwand, Weiternutzung, Anfragen, Fehler, Vorfälle und Betriebskosten.
Bei Protokollen zählt beispielsweise die gesamte Zeit von der Aufnahme- und Transkriptvorbereitung über die Korrektur und Prüfung von Beschlüssen und Zuständigkeiten bis zur versandfertigen Fassung.
Bewerten Sie Pflichtangaben, Tatsachenfehler, sprachliche Probleme und Korrekturen nach vorab definierten Kriterien, möglichst durch den Vergleich rein menschlicher und KI-unterstützter Arbeit mit derselben Eingabe.
Dokumentieren Sie auch reproduzierbare Fehlerfälle und unterscheiden Sie Probleme bei Eingabe, Referenzdaten, Berechtigungen, Prompt, Modell, Oberfläche und Prozess.
Da PoCs oft besonders intensiv unterstützt werden, sind auch spätere Nutzerzahlen, Anfragevolumen, Rechteverwaltung, Datenpflege, Störungen und Kosten zu simulieren.
Legen Sie neben Produktivkriterien Bedingungen für erneute Prüfung oder Abbruch fest, wenn Qualität, Korrekturaufwand, Informationsrisiko oder Betriebsaufwand die Grenzen überschreiten.
Grundlegende Schritte der Einführung

Die Einführung lässt sich in fünf Schritte gliedern: Grundlagen, Richtlinien, Auswahl eines Anwendungsfalls, PoC und Produktivbetrieb. Je nach Unternehmen kann die Reihenfolge variieren; Technik, Prozesse, Qualifizierung und Governance müssen gemeinsam weiterentwickelt werden.
Schritt 1: Grundlagen und unternehmensweite Qualifizierung
Geschäftsleitung, Governance-Funktionen und Fachbereiche stimmen Ziele, Umfang und Risikogrenzen gemeinsam ab. Das Ziel sollte nicht schlicht „KI nutzen“ lauten, sondern auf ein konkret messbares Ergebnis ausgerichtet sein.
Alle Beschäftigten erhalten grundlegende Schulungen zu Informationsschutz, geltenden Vorgaben und relevanten Anlaufstellen. Nutzende werden zusätzlich in der sicheren Anwendung sowie in der Prüfung und Bewertung von KI-Ergebnissen geschult. Führungskräfte sowie Governance- und Kontrollfunktionen erhalten ergänzende, rollenspezifische Schulungen.
Schritt 2: Interne Richtlinien
Regeln Sie zulässige Aufgaben, verbotene Eingaben, Tools, Freigaben, Prüfung, Kontakte, Logs und Vorfallmeldungen.
Dokumentieren Sie Verantwortliche, Freigabeberechtigte, Inkrafttreten, Änderungen und den nächsten Prüftermin und legen Sie die Verantwortung bei Dienst- oder Nutzungsänderungen fest.
Schritt 3: Auswahl des Anwendungsfalls
Vergleichen Sie Nutzen, Häufigkeit, Vertraulichkeit, Fehlerwirkung, menschliche Prüfbarkeit und Integrationsaufwand.
Zum Start eignen sich häufige, messbare Aufgaben ohne schwerwiegende autonome Entscheidungen. Definieren Sie zunächst für einen Prozess Eingabe, Ausgabe, Verantwortung und KPI.
Schritt 4: PoC
Begrenzen Sie Personen und Prozess und prüfen Sie Zeit, Qualität, Bedienbarkeit, Risiko, Aufwand und Kosten. Nutzen Sie dedizierte PoC-Daten, -Konten und -Anlaufstellen, statt unbeschränkt auf Produktivdaten zuzugreifen.
Dokumentieren Sie Fragen, Fehleingaben, korrekturintensive Ausgaben und Nichtnutzungsgründe. Auch Fehlerbedingungen und Reaktionen helfen beim Produktivdesign.
Schritt 5: Produktivbetrieb und Verbesserung
Wenn Nutzen und Betriebsfähigkeit bestätigt sind, erweitern Sie Bereiche, Nutzende und Daten schrittweise. Prüfen Sie vorab Rechte, Schulung, Support, Störungsprozesse und das Offboarding von Mitarbeitenden.
Messen Sie danach Nutzung, Zeit, Qualität, Anfragen, Vorfälle und Kosten. Aktualisieren Sie Richtlinien, Schulungen, Prompts und Referenzdaten bei Dienst-, Modell-, Dokument- und Risikoänderungen.
| Rolle | Verantwortung |
|---|---|
| Sponsor | Zweck, Budget, Prioritäten, Risikotoleranz, Produktivfreigabe |
| Prozessverantwortung | Prozess, KPI, Prüfung, Betrieb, Verbesserung |
| IT und Sicherheit | Konten, Rechte, Datenflüsse, Logs, Integration, Vorfälle |
| Recht und Compliance | Vertrag, personenbezogene Daten, geistiges Eigentum, Regeln, Verantwortlichkeit |
| HR und Personalentwicklung | Rollenspezifische Qualifizierung, Teilnahme, Fragen, Kompetenzaufbau |
| Anbieter | Informationen zu Spezifikationen, Daten, Störungen, Änderungen und Support |
Kein System legt Verantwortlichkeiten automatisch fest. Informationsklassifizierung, Rechte, Prüfung und Support sind als eigene Prozesse zu gestalten.
Gut geeignete erste Anwendungsfälle

Beginnen Sie mit Fällen, deren Eingaben kontrollierbar, Ausgaben menschlich prüfbar und Effekte messbar sind. Alltägliche Entwurfs-, Zusammenfassungs- und Strukturierungsaufgaben machen betriebliche Probleme oft leichter sichtbar als eine weitgehende Automatisierung.
| Fall | Begrenzung | KPI-Beispiel | Prüfung |
|---|---|---|---|
| E-Mail-Entwurf | Standardmails aus öffentlichen oder freigegebenen Angaben | Zeit bis Korrektur und Freigabe, Rückgaben | Kundendaten, Verträge, Fehlversand, Ton |
| Protokoll | Interne Sitzung mit begrenztem Kreis und Speicherort | Erstellungszeit, Korrekturaufwand, fehlende Beschlüsse | Einwilligung, Sprecher, Vertraulichkeit, Aufbewahrung |
| Textüberarbeitung | Ausgangstext mit klarem Zweck und Publikum | Korrekturzeit, Lesbarkeit, Pflichtangaben | Bedeutung, Zahlen, Eigennamen, Rechte |
| Interne FAQ | Begrenzte Dokumente und Antwortbereiche | Selbstlösung, Zeit, Fehlantwort, Übergabe | Quelle, Aktualität, Rechte, Nichtantwort |
| Schulungsinhalte | Gliederungen und Fragen aus internen Unterlagen | Zeit, Fachkorrektur, Verständnis | Richtige Antwort, Aktualität, Quelle, Regeln |
| Gesprächsvorbereitung | Öffentliche Informationen und Fragen | Zeit, Fragenqualität, Weiternutzung | Aktualität, Wettbewerb, Spekulationen |
| Content-Konzept | Thema, Aufbau, Leserfragen | Zeit, angenommene Ideen, Korrektur | Eigenständigkeit, Fakten, Ähnlichkeit, Suchintention |
Bewerten Sie neben Nutzen auch Informationen, Fehlerauswirkung und Prüfbarkeit. Ein großer erwarteter Effekt rechtfertigt keinen ungeeigneten Startfall mit schweren und kaum prüfbaren Fehlern.
Ein E-Mail-Entwurf auf Basis öffentlicher Angaben lässt sich in der Regel leichter prüfen als Vertrags-, Personal-, Kredit- oder Sicherheitsentscheidungen, die auf Kundendaten beruhen.
Definieren Sie Fälle als Prozessschritt, etwa „vor dem Kundengespräch öffentliche Informationen ordnen und Fragen entwerfen“, nicht nur als Abteilung. So werden Eingabe, Ausgabe, Prüfverantwortung und KPI konkret.
Drei häufige Fehler bei der Einführung

Häufige Fehler sind ein unklarer Zweck, im Alltag unbrauchbare Richtlinien sowie eine zu starke Konzentration von Wissen und Verantwortung im Steuerungsteam. Es handelt sich vor allem um Prozess- und Organisationsprobleme.
Start ohne klares Ziel
Ist die KI-Nutzung selbst das Ziel, können Nutzerkonten und Nutzungszahlen steigen, ohne dass sich Geschäftsergebnisse bewerten lassen. Freie Tests liefern vielleicht positive Eindrücke, aber keine Investitionsgrundlage.
Definieren Sie vorab Prozessschritt, heutige Bearbeitungsdauer, zu sicherndes Qualitätsniveau und Wirksamkeitskriterium.
Formulieren Sie messbar, etwa „Zeit und Korrekturmenge von Beginn der Protokollerstellung bis Freigabe und Versand vergleichen“, statt nur „Produktivität steigern“.
Die Leitung sollte außerdem festlegen, wofür die eingesparte Zeit genutzt wird; ohne konkrete Verwendung der frei werdenden Kapazität bleibt der Geschäftsnutzen schwer nachweisbar.
Richtlinien sind im Alltag unbrauchbar
Selbst detaillierte Regeln helfen nicht, wenn Mitarbeitende nicht erkennen, ob etwa Kundenname, internes Protokoll oder unveröffentlichter Preis vertraulich ist.
Nennen Sie Prinzipien, zulässige, verbotene und bedingt zulässige Beispiele sowie Kontakte, Antwortzeiten und Notfallwege.
Integrieren Sie Regeln auch in freigegebene Oberflächen, Schulungen, FAQ und Eingabewarnungen. Richtlinien sollten nicht nur gelesen werden, sondern auch helfen, Fehler im Prozess zu vermeiden.
Nur das Steuerungsteam baut Wissen auf
Kenntnisse allein in Digitalisierung oder IT verankern die Nutzung nicht. Übernimmt eine zentrale Stelle alle Fragen, Prompts und Prüfungen, wird sie mit wachsender Nutzung zum Engpass.
Steuerung und Fachbereiche wählen Anwendungsfälle gemeinsam aus und benennen sowie befähigen Ansprechpersonen in den Fachbereichen. Diese müssen keine KI-Fachleute sein, aber Prozess, Daten und Prüfmaßstab erklären können.
Auch Führungskräfte benötigen Verständnis, damit sie die Nutzung weder übermäßig beschränken noch ungeprüfte Ergebnisse übernehmen. Qualifizierung und Verantwortung sind für Nutzende, Führung, Steuerung und Geschäftsleitung getrennt festzulegen.
Fazit

Vor einem Tool-Vertrag sollten Unternehmen Anwendungsbereich, Nutzende, Eingabedaten und Ausgabeprüfung festlegen. Anschließend sind Richtlinien, Rechte, Qualifizierung, PoC und Kennzahlen in ein gemeinsames Betriebsmodell zu überführen.
Prüfen Sie mindestens:
- Prozess und konkreter Schritt der KI-Nutzung
- zulässige Eingabe-, Referenz- und Speicherdaten
- Prüfverantwortung und Prüfmaßstab
- zugelassene Tools und Konten
- Qualifizierung für Nutzende, Führungskräfte und Steuerungsfunktionen
- Zeit, Qualität, Risiken und Kosten im PoC
- Verantwortung für Betrieb, Audit und Weiterentwicklung
Starten Sie mit einem klar begrenzten Prozess in einer freigegebenen Umgebung. Erfassen Sie Ausgangswerte, prüfen Sie Nutzen und Risiken und übertragen Sie die Ergebnisse in Richtlinien, Qualifizierung und Tool-Anforderungen. Aussagen zu Gesetzen und Verträgen sind allgemeine Prüfpunkte und keine rechtliche Einzelfallbeurteilung; stimmen Sie den konkreten Betrieb bei Bedarf mit externen Fachleuten ab.
Fragen und Antworten
Wie unterscheidet sich generative von konventioneller KI?
Konventionelle KI wird häufig für Klassifizierung, Prognose und Erkennung zu festgelegten Zwecken genutzt. Generative KI erzeugt auf Anweisung Texte, Bilder, Audio oder Code. Sie ist ebenfalls KI, und die Grenze ist nicht immer eindeutig. Unternehmen prüfen ihren Einsatz für Entwürfe, Zusammenfassungen, Informationsaufbereitung und Suche.
Womit sollte die Einführung beginnen?
Legen Sie Anwendungsbereich, Nutzende, Daten und Ausgabeprüfung fest. Erfassen Sie Ausgangswerte, bestimmen Sie Regeln und Verwaltungsanforderungen und testen Sie Nutzen, Qualität, Risiken und Kosten in einem begrenzten PoC.
Brauchen alle Mitarbeitenden KI-Schulungen?
Nicht alle benötigen dieselbe Anwenderschulung. Alle Beschäftigten sollten jedoch die Grundregeln zu geschützten Informationen, freigegebenen Tools, möglichen Fehlinformationen und Anlaufstellen kennen. Vertiefende Inhalte richten sich nach Rolle und Nutzungskontext.
Sollte die KI-Nutzung mit privaten Konten verboten werden?
Private Konten erschweren die Kontrolle von Eingabedaten, Verträgen, Logs, Daten beim Austritt von Mitarbeitenden und Vorfallprüfungen. Ob ein vollständiges Verbot nötig ist, hängt von Richtlinie und Umgebung ab. Für geschäftliche Zwecke sind freigegebene Firmenkonten, eine klare Tool-Liste, definierte Verbote und Ausnahmen sowie sichere Testmöglichkeiten sinnvoll.
Welche KPI eignen sich für einen PoC?
Geeignet sind Gesamt- und Korrekturzeit, Vollständigkeit, Tatsachenfehler, Prüfaufwand, Weiternutzung, Anfragen, Vorfälle und Betriebskosten. Erfassen Sie Ausgangswerte und definieren Sie vorab Bedingungen für Produktivbetrieb, erneute Prüfung und Abbruch.