

Che cos’è l’IA generativa? Vantaggi, rischi e cosa sapere prima di adottarla in azienda
Posso incollare in ChatGPT il verbale di questa riunione e chiedergli di riassumerlo?
Prima ancora di confrontare gli strumenti disponibili, un’azienda che intende adottare l’IA generativa dovrebbe chiarire quattro aspetti: quali attività vuole supportare, chi utilizzerà il sistema, quali dati potranno essere inseriti e chi sarà responsabile della verifica dei risultati. Se questi elementi restano indefiniti, diventa difficile valutare anche gli strumenti più utili sotto il profilo della sicurezza, dei costi e dei benefici.
L’adozione dell’IA generativa in azienda spesso parte da dubbi operativi molto concreti come questo. Il reparto commerciale o amministrativo individua un’esigenza; l’IT o il team di trasformazione digitale deve valutarne le implicazioni; il management decide se estendere eventualmente l’utilizzo a tutta l’organizzazione. Nel frattempo, però, non sono sempre chiari i dati che possono essere utilizzati, le responsabilità di verifica o il referente a cui rivolgersi in caso di dubbi: una situazione tipica delle prime fasi di adozione.
L’approccio adottato in questo articolo combina la prospettiva della consulenza sull’introduzione dell’IA con quella dell’ingegneria software applicata alle soluzioni aziendali. Dal punto di vista imprenditoriale è necessario valutare l’investimento; da quello tecnico, i flussi di dati, le autorizzazioni e il funzionamento del sistema. Il successo non dipende quindi soltanto dalle prestazioni del modello: obiettivi, processi di lavoro, gestione delle informazioni, formazione e indicatori devono essere progettati come un unico sistema operativo e introdotti correttamente nell’organizzazione.
L’articolo è rivolto a imprenditori e responsabili della trasformazione digitale, dell’IT, della pianificazione aziendale, dell’area legale e dell’amministrazione. Presenta le nozioni di base, i benefici e i rischi, i criteri di scelta degli strumenti, le linee guida interne, il proof of concept (PoC) e il passaggio in produzione. Le indicazioni legali e contrattuali sono di carattere generale e non costituiscono pareri riferiti a casi specifici. L’utilizzo concreto deve essere valutato, in funzione delle attività, dei dati e dei contratti coinvolti, anche con il supporto di professionisti esterni e altri esperti.
Per non trascurare gli elementi necessari alla decisione, è utile procedere in questo ordine:
- comprendere le caratteristiche dell’IA e i rischi pertinenti;
- definire obiettivi, attività, utenti e indicatori;
- predisporre linee guida, autorizzazioni, formazione e canali di supporto;
- verificare benefici, qualità, rischi e carico operativo attraverso un PoC circoscritto;
- misurare l’utilizzo dopo la messa in produzione e aggiornare regole e sistemi.
Gli aspetti più operativi sono approfonditi nelle sezioni dedicate alla preparazione prima della scelta dello strumento, alle linee guida interne, alla valutazione del PoC e alle fasi di adozione.
L’adozione non si conclude con l’introduzione dello strumento. Se le attività e la revisione umana sono progettate correttamente, l’IA può supportare la preparazione di bozze, la sintesi, l’organizzazione delle informazioni e la ricerca nella conoscenza interna, liberando potenzialmente più tempo per le decisioni e il confronto tra persone.
Che cos’è l’IA generativa

L’IA generativa comprende i sistemi di intelligenza artificiale in grado di creare nuovi contenuti, come testi, immagini, audio, video e codice, a partire dalle istruzioni o dai dati forniti. In ambito aziendale è preferibile utilizzarla non come strumento autonomo per produrre contenuti definitivi, ma come supporto alla redazione di bozze, alla sintesi, alla classificazione, alla ricerca e all’organizzazione delle idee.
L’IA tradizionale viene utilizzata soprattutto per formulare previsioni o classificazioni rispetto a obiettivi definiti, come la previsione della domanda, il rilevamento delle frodi o la classificazione delle immagini. L’IA generativa, invece, riceve istruzioni in linguaggio naturale e produce output in base al contesto, potendo così supportare numerose attività intellettuali senza richiedere operazioni specialistiche da parte dell’utente.
Questo non significa però che comprenda i fatti come una persona o che possa garantire la correttezza delle proprie risposte: genera contenuti sulla base dei pattern appresi. Di conseguenza, anche testi naturali e convincenti possono contenere informazioni false o affermazioni prive di fonti verificabili.
Nella pratica, è utile considerarla come un assistente per la preparazione di bozze, l’organizzazione delle informazioni o come punto di partenza per ricerca e ideazione. Obiettivi, verifica dei fatti, gestione delle eccezioni e approvazione finale devono rimanere sotto responsabilità umana.
| Utilizzo | Esempi | Aspetti da verificare |
|---|---|---|
| Redazione | E-mail, comunicazioni interne, proposte, strutture di articoli | Fatti, nomi, tono, informazioni riservate |
| Sintesi | Verbali, report, regolamenti, cronologie delle richieste | Omissioni, attribuzione errata di dichiarazioni o condizioni |
| Ricerca | Temi, criteri di confronto, approfondimenti | Aggiornamento, fonti, perimetro della ricerca, punti di vista alternativi |
| Ideazione | Progetti, temi formativi, proposte di miglioramento | Fattibilità, sovrapposizioni, diritti di terzi |
| Assistenza clienti | FAQ, preparazione di risposte, supporto alle attività commerciali | Contratti, dati del cliente, approvazione, obblighi di trasparenza |
| Conoscenza interna | Risposte basate su regolamenti, manuali e documenti | Fonti, aggiornamento, autorizzazioni di accesso, gestione dei casi senza risposta |
L’IA generativa si presta in particolare a bozze, sintesi, classificazione, riformulazione e ideazione, cioè ad attività per le quali non esiste necessariamente un’unica risposta corretta. Per contratti, concessione del credito, valutazioni del personale, decisioni legali o di sicurezza, dove un errore può avere conseguenze rilevanti, non dovrebbe invece essere lasciata decidere autonomamente.
Anche quando si sceglie un servizio professionale, è opportuno definire in anticipo quali fasi affidare all’IA, quali verifiche devono essere eseguite dalle persone e in quali condizioni interrompere il processo quando non è possibile effettuare una revisione adeguata. In questo modo è più semplice conciliare utilità e gestione del rischio.
Perché le aziende stanno adottando l’IA generativa proprio ora

L’adozione sta accelerando perché si stanno diffondendo servizi utilizzabili in linguaggio naturale, la redazione e l’organizzazione delle informazioni assorbono una parte significativa del lavoro e i quadri pubblici di governance dell’IA stanno diventando più definiti. L’IA non risolve ogni problema, ma rappresenta un’opzione concreta per supportare le fasi preparatorie del lavoro intellettuale.
E-mail commerciali, proposte, verbali, regolamenti, richieste e appunti richiedono tempo per essere preparati, verificati e reperiti. Inoltre, qualità e modalità operative possono variare sensibilmente da una persona all’altra. La possibilità di utilizzare direttamente l’IA generativa sul lavoro testuale ne rende più semplice la sperimentazione in reparti diversi.
Il commerciale può utilizzarla per preparare incontri ed e-mail; l’amministrazione per predisporre risposte interne; il marketing per sviluppare strutture e varianti espressive; la pianificazione e i team di trasformazione digitale per organizzare temi di ricerca. La decisione finale rimane umana, ma l’IA può ridurre lo sforzo necessario per partire da zero o per individuare gli elementi da verificare all’interno di documenti lunghi.
Il valore non dovrebbe essere misurato soltanto in termini di lavoro umano sostituito. È importante valutare anche se il tempo risparmiato nella preparazione delle bozze e nell’organizzazione delle informazioni permette di dedicare più risorse ai clienti, alla gestione delle eccezioni, alla qualità e al miglioramento dei processi.
Il quadro europeo è definito dal Regolamento (UE) 2024/1689 sull’intelligenza artificiale (AI Act), entrato in vigore il 1° agosto 2024 e divenuto applicabile in via generale dal 2 agosto 2026, con alcune disposizioni applicabili prima e altre soggette a periodi transitori più lunghi. La Commissione europea pubblica una sintesi aggiornata del quadro normativo e del calendario di applicazione.
In Italia, la Legge 23 settembre 2025, n. 132, “Disposizioni e deleghe al Governo in materia di intelligenza artificiale”, in vigore dal 10 ottobre 2025, stabilisce principi nazionali per ricerca, sviluppo, adozione e applicazione dell’IA e si interpreta e applica in conformità con il Regolamento (UE) 2024/1689.
Questi testi non impongono però misure identiche in ogni situazione. È necessario chiarire il ruolo dell’azienda, le attività coinvolte e i dati trattati e, quando opportuno, coinvolgere le funzioni legale, sicurezza e protezione dei dati.
Come funziona l’IA generativa: le prime nozioni per i responsabili aziendali

Per prima cosa è utile comprendere come l’IA genera le risposte, in quali situazioni può sbagliare e in che modo può accedere ai dati interni. Non è necessario conoscere le formule alla base del modello, ma limitarsi a memorizzare i nomi delle funzioni non è sufficiente per scegliere correttamente strumenti e misure di gestione del rischio.
-
LLM
- “Large Language Model”, cioè modello linguistico di grandi dimensioni. Apprende relazioni e pattern da grandi quantità di testi e genera contenuti sulla base del contesto. Non recupera necessariamente le informazioni apprese come farebbe un database e non ne garantisce la correttezza. In ambito professionale è quindi necessario valutare anche la gestione dei dati, le funzioni di ricerca e gli strumenti amministrativi offerti dal servizio.
-
Prompt
- È l’istruzione o l’informazione fornita all’IA. Indicare obiettivo, destinatari, contesto, informazioni ammesse, formato richiesto, limitazioni e criteri di verifica aumenta la probabilità di ottenere l’output desiderato. Un prompt dettagliato non garantisce comunque l’accuratezza: possono incidere dati mancanti o contraddittori, limiti del modello e caratteristiche specifiche del servizio.
-
Allucinazione
- È la produzione di informazioni false o non verificabili presentate in modo plausibile. Numeri, nomi, citazioni, leggi, sentenze, contratti e specifiche devono essere confrontati con fonti primarie o comunque affidabili. Chiedere al modello di rispondere “non lo so” quando non dispone di informazioni sufficienti può essere utile, ma non elimina completamente il rischio di errore.
-
RAG
- “Retrieval-Augmented Generation”: un sistema cerca informazioni pertinenti all’interno di documenti interni o database e le utilizza come contesto per generare la risposta. Può essere utile, per esempio, per FAQ, regolamenti e manuali. La qualità dipende non solo dal modello, ma anche dalla correttezza e dall’aggiornamento dei documenti, dalla loro suddivisione, dalle autorizzazioni di accesso, dalla disponibilità delle fonti e dalla gestione dei casi in cui non esiste una risposta adeguatamente supportata.
-
Fine-tuning
- È un addestramento aggiuntivo del modello finalizzato a specifici output o utilizzi. Quando l’obiettivo è utilizzare informazioni interne aggiornate, RAG o integrazioni con le fonti dati possono spesso essere più adatti. Nelle prime fasi è preferibile definire attività, qualità dei dati, prompt, RAG e processo di revisione, valutando il fine-tuning soltanto per i problemi che restano irrisolti.
Chiedersi soltanto quale modello sia “più performante” può portare a decisioni sbagliate. È più utile valutare insieme la qualità rispetto all’attività concreta, la possibilità di individuare gli errori, la gestione dei dati, i costi e i tempi di risposta.
Benefici attesi dall’adozione dell’IA generativa

I principali benefici attesi sono la riduzione dei tempi di lavoro, una maggiore uniformità della qualità, un migliore accesso alla conoscenza interna e un supporto più efficace all’apprendimento. Questi risultati non dipendono dal solo strumento: è necessario registrare la situazione di partenza e misurare l’intero processo, comprese le attività di verifica e correzione.
Riduzione dei tempi di lavoro
L’IA può ridurre il tempo necessario per preparare prime versioni e sintesi di e-mail, verbali, documenti e appunti, soprattutto nelle attività ripetitive in cui gli input sono ordinati e il formato richiesto è relativamente definito.
Non va misurato soltanto il tempo di generazione. È necessario confrontare l’intero processo: preparazione, prompt, attesa, verifica dei fatti, correzione, approvazione e condivisione. Un output generato rapidamente ma che richiede numerose correzioni può non produrre alcun miglioramento complessivo.
- tempo totale prima e dopo l’introduzione dell’IA;
- numero e durata delle correzioni;
- tempo richiesto al revisore;
- richieste di modifica e rilavorazioni;
- modalità di riallocazione del tempo risparmiato.
Trasformare le ore risparmiate in un equivalente di costo del personale non significa necessariamente ottenere un risparmio immediato. È importante stabilire se quel tempo verrà utilizzato per servire più clienti, migliorare i processi o gestire volumi maggiori, così da poter spiegare concretamente il beneficio.
Maggiore uniformità della qualità
Condividere strutture, criteri di verifica, linee guida stilistiche ed esempi di buona qualità come modelli riutilizzabili può ridurre le differenze tra persone e reparti.
Inserire nei prompt o nei modelli gli elementi obbligatori delle e-mail, la struttura delle proposte e i punti da verificare nei report può aiutare soprattutto gli utenti meno esperti. L’obiettivo non è affidare all’IA la risposta corretta, ma rendere più facilmente riutilizzabili le regole già definite dall’organizzazione.
È opportuno valutare la presenza degli elementi obbligatori, la correttezza dei fatti, le espressioni da evitare, le correzioni necessarie e il processo di revisione, non soltanto la leggibilità. L’IA può contribuire a garantire una soglia minima più uniforme, ma non aumenta automaticamente il massimo livello di competenza o capacità persuasiva.
Maggiore utilizzo della conoscenza interna
Regolamenti, manuali, FAQ, proposte e verbali archiviati non vengono necessariamente utilizzati in modo efficace. Spesso è difficile sapere dove si trovano, con quali termini cercarli o quale sia la versione più recente.
L’integrazione tra IA e sistemi di ricerca consente di formulare domande in linguaggio naturale e ricevere risposte basate sui documenti pertinenti. La qualità dipende però anche dai documenti disponibili, dalle responsabilità di aggiornamento, dalle autorizzazioni di accesso, dal funzionamento della ricerca, dalla visibilità delle fonti e dalla gestione dei casi senza risposta.
In questo tipo di sistema, la naturalezza della risposta è meno importante di aspetti come la possibilità di sapere quali documenti sono stati consultati, impedire l’accesso a contenuti non autorizzati e astenersi dal rispondere quando non esistono fonti sufficienti. La governance dei dati e il sistema di ricerca possono quindi incidere sulla qualità complessiva più della generazione stessa.
Formazione e riqualificazione più efficienti
L’IA può supportare le domande degli utenti, il miglioramento dei testi e le simulazioni. Se integrata con attività di formazione sull’IA differenziate per reparto e livello manageriale, può aiutare a collegare meglio conoscenze teoriche e utilizzo pratico.
Le spiegazioni generate possono però contenere errori. È quindi opportuno limitare le fonti di riferimento, identificare chi è responsabile della verifica delle risposte e definire chiaramente il perimetro entro cui il sistema può rispondere.
Un singolo corso raramente è sufficiente a consolidare l’utilizzo. Modelli approvati, canali di supporto, esempi positivi e negativi e aggiornamenti periodici delle regole aiutano a trasformare la formazione in apprendimento continuo sul lavoro.
Rischi da considerare nell’adozione dell’IA generativa

È necessario valutare almeno il rischio di fuga di informazioni, l’utilizzo di informazioni errate, la proprietà intellettuale, lo shadow IT e i costi. Eliminare completamente questi rischi è difficile: è quindi utile definirne probabilità e impatto, nonché le misure preventive, i sistemi di rilevamento e le responsabilità in caso di problema.
Fuga di informazioni
Quando dati personali, informazioni dei clienti, contenuti contrattuali o altre informazioni non pubbliche vengono inseriti in servizi non approvati, l’azienda può perdere il controllo su dove vengono trattati, per quanto tempo vengono conservati, se vengono riutilizzati e come possono essere cancellati.
Questo può accadere anche senza intenzioni scorrette. Per accelerare il lavoro, una persona può incollare un verbale o un’e-mail in un servizio e trasmettere involontariamente dati che non avrebbero dovuto essere condivisi.
È utile classificare le informazioni, per esempio in pubbliche, interne, del cliente, personali e riservate, e definire quali categorie possono essere inserite in ciascun servizio o piano. Occorre verificare se i dati vengono utilizzati per l’addestramento, dove e per quanto tempo vengono conservati, quali subfornitori sono coinvolti, come vengono gestiti accessi e privilegi, quali log e funzioni di audit sono disponibili, come avviene la cancellazione e come vengono gestiti eventuali incidenti.
Anonimizzazione e mascheramento non impediscono sempre di risalire all’identità delle persone attraverso il contesto. È quindi necessario valutare se l’invio dei dati a un servizio esterno sia effettivamente necessario o se sia preferibile trattarli in un ambiente interno.
Nel quadro europeo, il GDPR resta applicabile al trattamento dei dati personali effettuato mediante sistemi di IA; l’EDPB ha inoltre adottato l’Opinion 28/2024 sugli aspetti di protezione dei dati connessi ai modelli di IA. In Italia, il Garante ha pubblicato anche indicazioni sul web scraping di dati personali per l’addestramento dell’IA generativa. Le misure da adottare dipendono da finalità, base giuridica, contratto, dati e servizio utilizzato.
Uso di informazioni errate
L’IA può generare fatti falsi e fonti inesistenti. Il fatto che un testo sia naturale e convincente può rendere l’errore ancora più difficile da individuare.
Il livello di verifica dovrebbe quindi essere proporzionato all’impatto dell’errore. Un’attività di ideazione interna e un documento contrattuale destinato a un cliente non richiedono lo stesso processo di revisione.
- confrontare numeri, date, nomi, citazioni e URL con fonti primarie;
- sottoporre contenuti relativi ad ambiti legali, contrattuali, medici, finanziari e di sicurezza alla verifica di specialisti;
- nei sistemi che mostrano le fonti, consultare anche i documenti originali;
- non utilizzare esternamente o per decisioni importanti output privi di basi verificabili;
- non affidare esclusivamente all’IA processi nei quali un errore sarebbe inaccettabile.
Un tono sicuro e convincente non è sinonimo di accuratezza. È quindi necessario identificare chiaramente chi ha la responsabilità finale e quali fonti devono essere utilizzate per la verifica.
Diritto d’autore e proprietà intellettuale
Per input e output devono essere considerati diritto d’autore, segreti commerciali, marchi, obblighi contrattuali e condizioni d’uso.
L’inserimento di articoli, immagini, documenti o codice appartenenti a terzi può comportare anche obblighi contrattuali o di riservatezza. Allo stesso modo, un output può creare problemi se risulta troppo simile a opere esistenti o incorpora contenuti soggetti a diritti di terzi.
Per testi, immagini e codice provenienti dall’esterno è opportuno verificare fonti, citazioni, somiglianze, marchi e condizioni di utilizzo degli output. Le istruzioni finalizzate a riprodurre opere o autori specifici devono essere valutate con particolare cautela.
L’Ufficio dell’Unione europea per la proprietà intellettuale (EUIPO) ha pubblicato lo studio “Development of Generative Artificial Intelligence from a Copyright Perspective”, dedicato alle questioni poste dall’IA generativa nel quadro del diritto d’autore dell’UE. Lo studio non determina l’esito di casi specifici: in presenza di dubbi è opportuno consultare la funzione legale, un avvocato o un consulente in proprietà industriale.
Shadow IT
In assenza di una politica chiara, i dipendenti possono utilizzare account personali o servizi non approvati, rendendo più difficile gestire dati, contratti, cronologia delle attività, informazioni alla cessazione del rapporto di lavoro e successive indagini.
Un divieto generalizzato è possibile, ma quando esiste una forte esigenza operativa può spingere gli utenti a nascondere l’utilizzo. È spesso più efficace offrire un ambiente aziendale sicuro, una procedura semplice per richiedere nuovi strumenti e un canale di supporto, spiegando chiaramente i rischi legati agli account personali.
I divieti da soli non sono sufficienti: gli strumenti approvati devono anche essere pratici. Se non si adattano ai processi reali, eliminare l’utilizzo informale diventa difficile.
Costi difficili da stimare
I costi possono variare in funzione del numero di utenti, dei casi d’uso, del volume dei dati in input e output, dell’utilizzo delle API, dell’archiviazione, delle integrazioni e del supporto necessario. Un PoC poco costoso può diventare molto più oneroso quando viene esteso a tutta l’azienda.
Nella stima dovrebbero rientrare anche formazione, gestione delle richieste, preparazione dei dati, integrazioni, sicurezza, supporto legale, monitoraggio e attività contrattuali. Nel caso di sviluppo interno, è inoltre necessario includere la manutenzione richiesta da eventuali modifiche ai modelli e alle API.
Calcolo semplificato: beneficio mensile = ore totali risparmiate × costo del personale + benefici qualitativi − canoni − costi operativi, formativi e di manutenzione.
Si tratta soltanto di uno degli elementi di valutazione e non tutti i benefici sono facilmente monetizzabili. Inoltre, il tempo risparmiato non equivale automaticamente a una riduzione dei costi. È utile distinguere, per esempio, tra aumento dei volumi gestiti, miglioramento del servizio clienti e riduzione dei tempi di formazione.
L’adozione aziendale non inizia dalla “scelta dello strumento”

Il punto di partenza sono i requisiti operativi e le condizioni di utilizzo, non i nomi dei prodotti o le loro prestazioni dichiarate. Quando gli obiettivi sono vaghi, si rischia di confrontare funzioni poco utili e di trascurare aspetti importanti di sicurezza e gestione.
Prima di confrontare gli strumenti è utile chiarire:
- quale fase di quale attività si vuole migliorare;
- quali reparti, ruoli e dipendenti utilizzeranno il sistema;
- quali dati verranno inseriti, consultati o conservati;
- chi sarà responsabile della revisione e dell’intervento in caso di problemi.
Da queste informazioni derivano i requisiti relativi a qualità, ricerca, autorizzazioni, log, contratto e costi. La redazione di testi basati esclusivamente su fonti pubbliche e la ricerca in documenti contenenti dati dei clienti richiedono, per esempio, livelli di gestione molto diversi.
| Area | Cosa verificare | Perché è importante |
|---|---|---|
| Uso degli input | Addestramento, miglioramento della qualità, opt-out, accesso di terzi | Evitare riutilizzi non desiderati |
| Conservazione | Durata, localizzazione, backup, cancellazione definitiva | Comprendere il ciclo di vita dei dati |
| Accessi | SSO, MFA, ruoli, gestione delle cessazioni | Ridurre utilizzi impropri e privilegi eccessivi |
| Log | Cronologia, log amministrativi, esportazione, durata della conservazione | Consentire monitoraggio e indagini |
| Qualità | Accuratezza, rispetto delle istruzioni, citazioni, velocità | Valutare l’idoneità rispetto all’attività |
| Dati interni | RAG, autorizzazioni, aggiornamento, fonti | Evitare l’utilizzo di dati errati o non autorizzati |
| Contratto | Responsabilità, SLA, indennizzi, output, modifiche, recesso | Chiarire la gestione dei problemi |
| Costi | Utenti, consumo, API, spazio, supporto, durata minima | Confrontare correttamente PoC e produzione |
| Supporto | Contatti, disservizi, funzioni amministrative, aggiornamenti | Valutare la sostenibilità operativa |
Per gli acquisti di sistemi di IA, la Public Buyers Community europea ha pubblicato le clausole contrattuali modello UE per l’IA, aggiornate nel 2025 e disponibili anche in italiano. Sono pensate soprattutto per il procurement pubblico e non costituiscono un contratto completo; possono rappresentare un riferimento preliminare, ma il singolo contratto deve essere valutato in funzione dell’utilizzo aziendale.
La prima decisione non riguarda quale IA utilizzare, ma quale attività cambiare, a quali condizioni e con quali modalità.
Dal punto di vista tecnico è altrettanto importante valutare come individuare gli errori, interrompere il processo o ripristinare il servizio e mantenere un adeguato controllo amministrativo. Nei sistemi aziendali, la capacità di rilevare e gestire i malfunzionamenti è importante quanto la facilità d’uso quando tutto funziona correttamente.
Nelle prime fasi è consigliabile limitarsi a una o due attività misurabili, come la preparazione di e-mail basate su fonti pubbliche, la revisione di testi interni o la sintesi di contenuti privi di dati riservati.
Perché è necessaria la riqualificazione di tutto il personale

Formare tutto il personale non significa offrire a tutti lo stesso livello di formazione avanzata. Se l’azienda utilizza l’IA, tutti dovrebbero almeno sapere quali informazioni non devono essere inserite, quanto ci si può fidare degli output e a chi rivolgersi in caso di dubbi. La formazione pratica deve invece essere differenziata in base agli utenti e ai ruoli.
L’obiettivo non è memorizzare formule di prompt, ma comprendere i limiti dello strumento, utilizzarlo in modo sicuro, verificare i risultati e conoscere le responsabilità umane.
| Destinatari | Contenuti | Risultato atteso |
|---|---|---|
| Tutti | Fondamenti, dati vietati, errori, strumenti approvati, supporto | Saper decidere e chiedere assistenza |
| Utenti | Prompt, verifica degli input, revisione, registrazione delle attività | Utilizzo sicuro e riproducibile |
| Manager | Approvazione, responsabilità, KPI, formazione, gestione delle eccezioni | Evitare sia divieti indiscriminati sia utilizzi senza verifica |
| Team responsabili dell’adozione e del controllo | Strumenti, accessi, log, contratti, regole, incidenti | Gestire e migliorare l’ambiente |
| Management | Obiettivi, investimento, rischio, responsabilità, impatto | Gestire l’IA come iniziativa aziendale |
La formazione comune dovrebbe coprire fondamenti dell’IA, prompt, dati che possono essere inseriti, allucinazioni, diritto d’autore e regole interne. Le esercitazioni dei singoli reparti dovrebbero utilizzare dati simulati o espressamente approvati, evitando dati reali trattati senza le necessarie cautele.
E-mail non riservate, sintesi, riformulazione e organizzazione di temi di ricerca possono essere buoni esercizi iniziali. Collegare le verifiche prima dell’inserimento dei dati con quelle successive alla generazione aiuta a chiarire modalità d’uso e responsabilità.
Non è sufficiente misurare la partecipazione ai corsi. È più utile verificare se le persone sanno riconoscere i dati vietati, effettuare le verifiche necessarie, utilizzare l’ambiente approvato e chiedere aiuto quando serve.
Dopo la formazione è opportuno mettere a disposizione canali per le domande, FAQ, prompt approvati, esempi positivi e negativi e aggiornamenti periodici. Servizi e funzionalità cambiano nel tempo: anche la formazione deve quindi essere continua.
Che cosa definire nelle linee guida interne

Le linee guida interne dovrebbero definire almeno le attività consentite, le informazioni vietate, le modalità di verifica degli output, gli strumenti ammessi, i log e gli audit. È inoltre utile chiarire eccezioni, canali di supporto, gestione degli incidenti e responsabilità per gli aggiornamenti.
È difficile prevedere ogni situazione fin dall’inizio. Conviene quindi pubblicare prima le regole prioritarie e aggiornarle sulla base delle domande ricevute e dei quasi incidenti osservati. Le linee guida devono essere uno strumento operativo, non un documento destinato soltanto all’archiviazione.
Accanto ai divieti è importante fornire esempi concreti di utilizzi consentiti, vietati e consentiti solo a determinate condizioni.
Attività consentite
Le attività devono essere descritte in termini concreti. “Scrivere testi” è troppo generico; formulazioni come “preparare bozze di e-mail basate su informazioni pubbliche” o “revisionare testi interni non riservati” permettono di chiarire meglio input e verifiche richieste.
Esempio: l’IA può essere utilizzata per bozze, sintesi e miglioramento di testi basati su informazioni pubbliche o approvate; il responsabile verifica il contenuto prima dell’invio o della pubblicazione.
Nella definizione degli utilizzi è opportuno considerare l’impatto di un eventuale errore, la possibilità di revisione umana, il volume delle attività e la misurabilità dei risultati.
Informazioni da non inserire
In linea generale, senza una verifica preventiva non dovrebbero essere inseriti dati personali, segreti dei clienti, contratti non pubblici, informazioni finanziarie non pubblicate, credenziali, valutazioni del personale o dati sensibili relativi alle assunzioni.
È utile classificare le informazioni come inseribili, utilizzabili soltanto in ambienti approvati, soggette ad approvazione preventiva oppure vietate. Un servizio gratuito utilizzato con un account personale e un ambiente aziendale gestito possono trattare gli stessi dati in modo molto diverso.
Esempio: nomi dei clienti, dati identificativi, informazioni contrattuali riservate, informazioni gestionali non pubbliche, password e chiavi API sono vietati, salvo utilizzo in un ambiente e per una finalità espressamente approvati.
Il mascheramento dei dati non è sempre sufficiente. Devono essere valutati anche la necessità dell’utilizzo e il rischio di reidentificazione.
Regole per la verifica degli output
È necessario definire chi deve verificare quali elementi e in quale momento. Il livello di revisione dovrebbe variare in funzione della finalità e dell’impatto, evitando di applicare indiscriminatamente lo stesso processo a ogni utilizzo.
| Utilizzo | Verifica richiesta |
|---|---|
| Idee per uso personale | L’utente valuta il risultato e lo utilizza come supporto |
| Documento interno | L’autore verifica fatti, numeri, nomi e informazioni riservate |
| Documento destinato a un cliente | Il responsabile verifica contenuto, contratto, formulazioni e dati personali |
| Ambiti legale, finanza, HR e sicurezza | Uno specialista confronta il contenuto con le fonti primarie e ne limita l’utilizzo quando necessario |
Esempio: ogni output dell’IA è considerato una bozza; prima dell’invio, della pubblicazione o dell’utilizzo in ambito contrattuale, assunzioni, valutazioni o contabilità, deve essere verificato dal responsabile competente.
La revisione dovrebbe comprendere almeno fatti, numeri, date, nomi, citazioni, contenuti vietati, dati personali, diritti di terzi e conformità alle regole interne.
Perimetro degli strumenti utilizzabili
È utile distinguere chiaramente tra strumenti approvati, strumenti in fase di prova e strumenti vietati. Vanno inoltre definite le regole relative agli account personali e aziendali, al trasferimento o alla cessazione degli account e alla condivisione esterna.
La valutazione dovrebbe comprendere gestione dei dati, funzioni amministrative, autenticazione, accessi, log, conservazione, contratto, gestione dei disservizi e supporto, non soltanto prezzo e qualità dell’output.
Esempio: utilizzare esclusivamente servizi approvati tramite account aziendali; per sperimentare altri strumenti, dichiarare preventivamente finalità e tipologia di dati utilizzati.
Per ogni strumento presente nell’elenco è utile indicare reparti autorizzati, casi d’uso, dati ammessi, referente per il supporto e data dell’ultima verifica.
Log e audit
Registrare chi utilizza un determinato servizio e quando può essere utile per analizzare l’adozione, i costi e gli eventuali incidenti.
Conservare tutto indiscriminatamente, tuttavia, può portare ad accumulare dati personali e informazioni riservate. È quindi necessario definire quali elementi registrare, per quale finalità, per quanto tempo, chi può consultarli e con quali modalità avvengono esportazione e cancellazione.
Esempio: raccogliere soltanto le informazioni necessarie per analizzare utilizzo e incidenti, limitandone accesso, durata di conservazione e finalità ed evitando impieghi non previsti.
Gli audit possono includere anche la verifica di strumenti non approvati, utilizzo di dati vietati, accessi non autorizzati, volumi anomali ed errori ricorrenti. È importante chiarire che il loro obiettivo riguarda sicurezza e miglioramento dei processi, non la sorveglianza indiscriminata dei dipendenti.
Come condurre un PoC con successo

Il proof of concept (PoC) dovrebbe verificare se il beneficio operativo, la qualità e il livello di rischio sono accettabili e se il sistema può essere gestito in produzione. Il semplice fatto che la tecnologia funzioni o che una singola prova dia un buon risultato non è sufficiente.
Prima dell’avvio è utile registrare tempi, qualità, volumi, costi e numero di richieste nella situazione attuale. Senza una baseline, diventa difficile dimostrare il miglioramento.
| Elemento | Definizione | Cosa verificare |
|---|---|---|
| Attività | Fase del processo da migliorare | Flusso, input, output, eccezioni |
| Utenti e valutatori | Chi utilizza e chi valuta | Ruoli, numero di persone, condizioni, formazione |
| Criteri di successo | Miglioramento considerato utile | Tempo, qualità, correzioni, continuità |
| Rischi | Dati ed errori possibili | Elenco dei rischi, divieti, problemi riscontrati |
| Responsabilità | Chi gestisce accessi, supporto, miglioramenti e problemi | Ruoli, referenti, modalità di intervento |
| Passaggio in produzione | Estensione, nuova valutazione o interruzione | Approvazioni, problemi, misure necessarie |
Il numero di accessi, da solo, non è un indicatore sufficiente. È preferibile combinare tempo totale, tempo di correzione, qualità, attività di revisione, continuità di utilizzo, richieste di supporto, errori, incidenti e costi.
Nel caso dei verbali, per esempio, è opportuno misurare anche la preparazione della registrazione o della trascrizione, le correzioni, la verifica delle decisioni e dei responsabili delle attività e il tempo necessario alla condivisione, non soltanto la generazione del riassunto da parte dell’IA.
La qualità non dovrebbe essere valutata esclusivamente sulla base delle impressioni degli utenti. È più utile verificare obblighi omessi, correttezza dei fatti, formulazioni e correzioni necessarie e, quando possibile, confrontare il lavoro umano e quello assistito dall’IA sullo stesso input utilizzando criteri definiti in anticipo.
È inoltre utile registrare gli errori in modo riproducibile, includendo input, dati mancanti e autorizzazioni coinvolte. Questo permette di capire se un problema deve essere affrontato modificando prompt, dati, modello, interfaccia o processo di lavoro.
Il livello di supporto richiesto durante un PoC è spesso superiore a quello previsto dopo la messa in produzione. È quindi importante stimare utenti, volume delle richieste, gestione degli accessi, aggiornamenti, disservizi e costi futuri.
Devono essere definite anche le condizioni per una nuova valutazione o per l’interruzione del progetto. Qualità insufficiente, numero di correzioni invariato, rischi non gestibili o carico operativo eccessivo possono indicare la necessità di rivedere l’attività o il metodo scelto.
Fasi fondamentali dell’adozione dell’IA generativa

L’adozione aziendale può essere articolata in cinque fasi: comprensione di base, linee guida interne, scelta del caso d’uso, PoC e messa in produzione. L’ordine può variare in funzione delle dimensioni dell’organizzazione e dei controlli già esistenti, ma tecnologia, processi, formazione e governance dovrebbero procedere in modo coordinato.
Fase 1. Comprensione e riqualificazione di tutto il personale
Management, team responsabili dell’adozione e reparti coinvolti condividono obiettivi, perimetro e rischi considerati inaccettabili. Il punto di partenza deve essere un indicatore operativo da migliorare, non il semplice obiettivo di “utilizzare l’IA”.
Tutto il personale riceve le nozioni di base sulla gestione delle informazioni e sui canali di supporto; gli utenti imparano le modalità operative e di revisione; management, manager e team responsabili ricevono contenuti adeguati alle rispettive responsabilità.
Fase 2. Linee guida interne
Vengono definite attività consentite, dati vietati, strumenti, processi di approvazione e verifica, supporto, log e gestione degli incidenti.
È inoltre opportuno indicare responsabile, approvatore, data di entrata in vigore, modalità di revisione e data della successiva verifica, oltre a chi dovrà aggiornare le regole in seguito a cambiamenti nei servizi o nei casi d’uso.
Fase 3. Scelta del caso d’uso
I possibili casi d’uso vengono confrontati considerando benefici, frequenza, livello di riservatezza, impatto degli errori, possibilità di revisione umana e necessità di integrazione.
Nelle prime fasi sono più semplici da valutare le attività frequenti, misurabili, non critiche e facilmente verificabili. Prima di ampliare l’utilizzo è preferibile definire input, output, responsabile e KPI per una singola attività.
Fase 4. PoC
Utenti e attività vengono limitati e si misurano tempo, qualità, facilità d’uso, rischio, carico operativo e costi. Dati, account e supporto devono essere preparati in anticipo, evitando un accesso indiscriminato ai sistemi di produzione.
È utile registrare domande, input errati, casi che richiedono numerose correzioni e situazioni in cui il sistema non viene utilizzato. Comprendere le condizioni di errore e le relative modalità di risposta è importante quanto analizzare i casi di successo.
Fase 5. Messa in produzione e miglioramento
Se efficacia e gestibilità sono state confermate, l’utilizzo può essere esteso gradualmente a nuovi reparti, utenti e tipologie di dati. Prima dell’estensione devono essere verificati accessi, formazione, supporto, gestione dei disservizi, trasferimenti e cessazioni.
Dopo la messa in produzione è necessario monitorare utilizzo, tempi, qualità, richieste, incidenti e costi e aggiornare linee guida, formazione, prompt e dati in funzione dell’evoluzione dei servizi, dei documenti e dei rischi.
| Ruolo | Responsabilità |
|---|---|
| Sponsor | Obiettivi, budget, priorità, rischio e decisione sul passaggio in produzione |
| Responsabile operativo | Attività, KPI, revisione, gestione operativa e miglioramento |
| IT e sicurezza | Account, accessi, dati, log, integrazioni e incidenti |
| Legale e compliance | Contratti, dati personali, proprietà intellettuale, regole, trasparenza e responsabilità |
| HR e formazione | Formazione per ruolo, partecipazione, supporto e alfabetizzazione sull’IA |
| Fornitore | Informazioni su specifiche tecniche, dati, disservizi, modifiche e supporto |
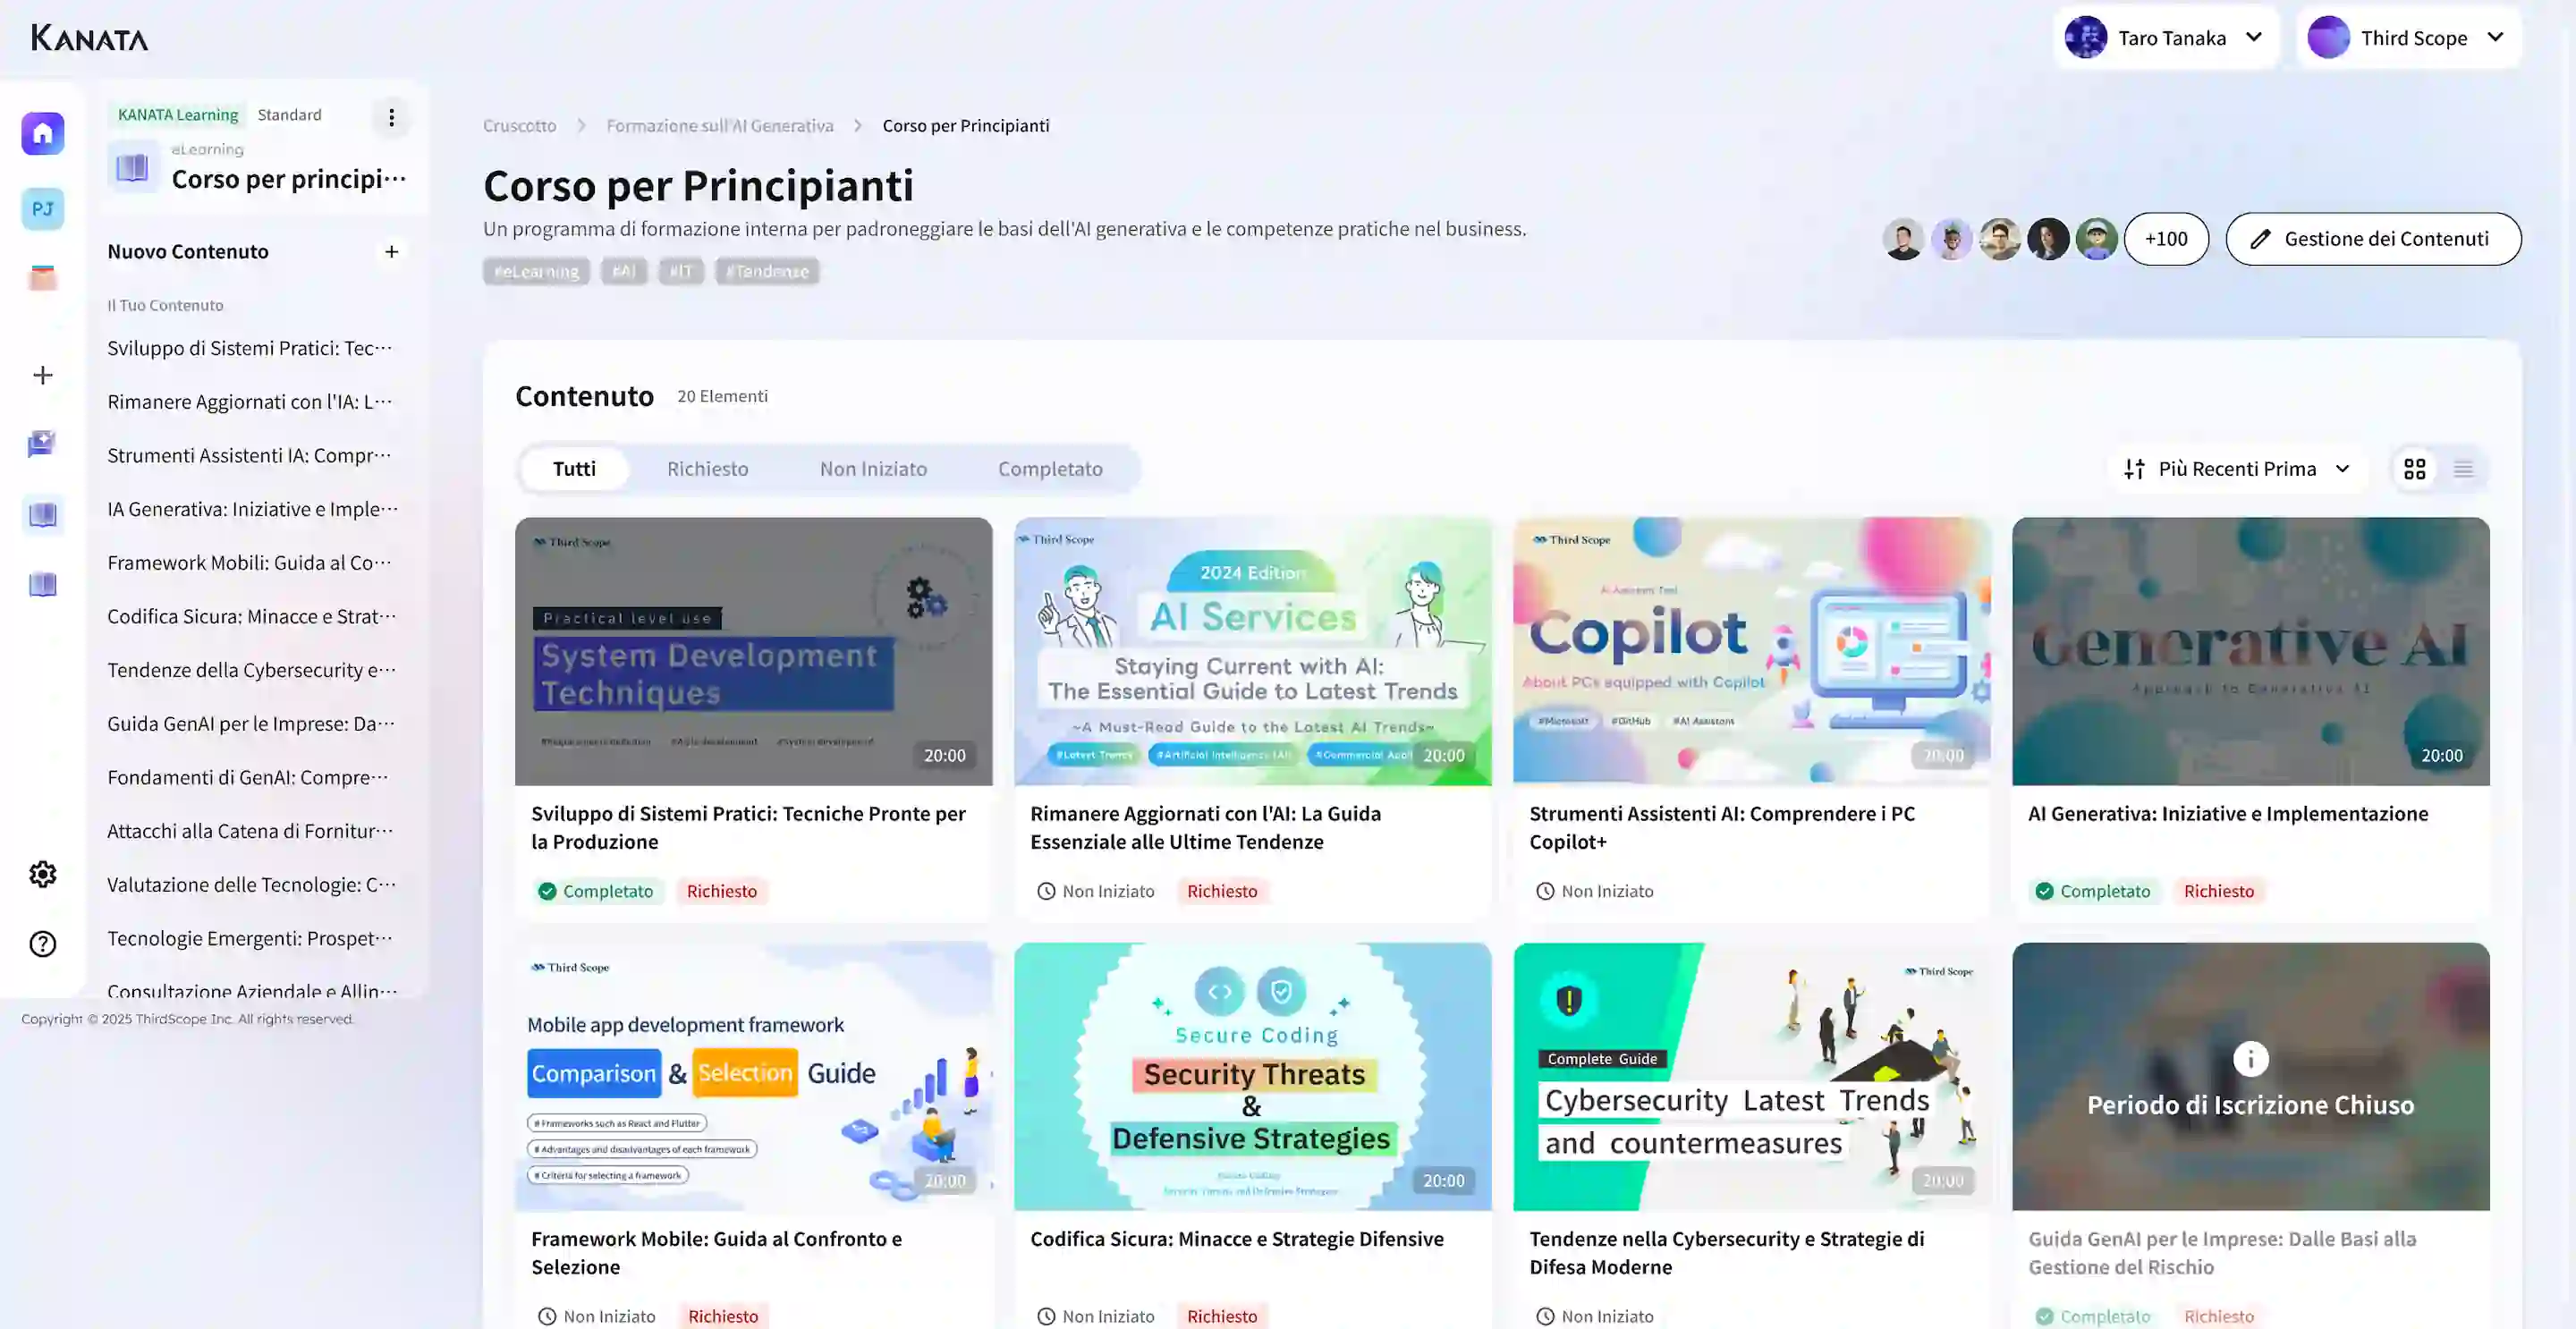
Anche Kanata, sviluppato dalla nostra azienda, può essere una delle opzioni per organizzare utenti, dati di riferimento, prompt e funzionalità per progetto. Per un utilizzo personale e limitato, basato esclusivamente su fonti pubbliche e senza necessità di gestire accessi o integrazioni interne, può invece risultare più adatto un servizio più semplice.
Nessun servizio assegna automaticamente le responsabilità all’interno dell’organizzazione. Classificazione dei dati, autorizzazioni, revisione e supporto devono essere progettati come parte dei processi aziendali.
Casi d’uso dell’IA generativa da cui è più semplice iniziare

È preferibile iniziare da casi d’uso con input gestibili, revisione umana e benefici misurabili. Attività quotidiane come preparazione di bozze, sintesi e organizzazione delle informazioni permettono di individuare i problemi più facilmente rispetto a progetti di automazione avanzata.
| Caso d’uso | Perimetro | KPI | Aspetti da verificare |
|---|---|---|---|
| Modelli basati su dati pubblici o approvati | Tempo totale, richieste di modifica | Clienti, contratti, invio, tono | |
| Verbali | Riunioni interne circoscritte | Tempo di condivisione, correzioni, decisioni omesse | Consenso, interlocutori, informazioni riservate, conservazione |
| Riformulazione | Testo, finalità e destinatari chiaramente definiti | Correzioni, leggibilità, obblighi rispettati | Significato, numeri, nomi, diritti |
| FAQ interne | Set limitato di documenti e risposte | Auto-risoluzione, tempo, errori, passaggio all’assistenza umana | Fonti, aggiornamento, accessi, gestione dei casi senza risposta |
| Formazione | Strutture e domande basate su materiali interni | Tempo, correzioni, comprensione | Correttezza delle risposte, obsolescenza, fonti, regole |
| Incontri commerciali | Sintesi di fonti pubbliche e preparazione delle domande | Tempo di preparazione, qualità, continuità di utilizzo | Aggiornamento, concorrenti, ipotesi |
| Contenuti | Temi, strutture e domande | Tempo, numero di proposte, correzioni | Originalità, fatti, somiglianze, intento |
Oltre al beneficio devono essere considerati dati, impatto dell’errore e possibilità di verifica. Un’attività con benefici potenzialmente elevati ma nella quale un errore grave è difficile da individuare può non essere adatta alle prime fasi.
Le e-mail basate su fonti pubbliche, per esempio, sono relativamente semplici da verificare. Contratti contenenti dati dei clienti, attività relative al personale, credito e sicurezza richiedono invece maggiore attenzione alla gestione delle informazioni e all’attribuzione delle responsabilità.
È preferibile definire una specifica fase di lavoro anziché un intero reparto: “organizzare fonti pubbliche e domande prima dell’incontro”, per esempio, è più concreto di “utilizzare l’IA nel commerciale”. In questo modo diventa possibile valutare input, output, revisore e KPI.
Tre errori frequenti nell’adozione

Tra gli errori più frequenti ci sono obiettivi vaghi, linee guida difficili da applicare e concentrazione delle conoscenze e delle responsabilità nel solo team incaricato dell’adozione. Si tratta spesso di problemi organizzativi e di processo più che di limiti tecnologici.
Iniziare con un obiettivo vago
Se l’obiettivo consiste semplicemente nell’“utilizzare l’IA”, account e accessi possono aumentare senza produrre risultati misurabili. Impressioni positive da parte degli utenti non sono sufficienti a giustificare un investimento.
È preferibile definire la fase da migliorare, il tempo attualmente richiesto, la qualità che deve essere mantenuta e il cambiamento considerato significativo.
Obiettivi come “confrontare tempi e correzioni dalla preparazione del verbale fino all’approvazione e alla condivisione” sono più misurabili di formulazioni generiche come “aumentare la produttività”.
Il management dovrebbe inoltre decidere come utilizzare il tempo risparmiato. Se non cambiano né i volumi gestiti né la qualità o la velocità delle decisioni, può essere difficile dimostrare il beneficio ottenuto.
Linee guida inutilizzabili
Una regola come “non inserire informazioni riservate” non aiuta necessariamente un dipendente a capire come comportarsi con il nome di un cliente, un verbale interno o un prezzo non pubblico.
È preferibile indicare principi ed esempi di utilizzi consentiti, vietati e soggetti a condizioni, insieme al canale di supporto, ai tempi di risposta e alle modalità da seguire nei casi urgenti, così da ridurre il ricorso a soluzioni informali.
Le regole dovrebbero inoltre essere integrate negli strumenti, nella formazione, nelle FAQ e negli avvisi, anziché essere affidate esclusivamente a un documento. L’obiettivo è progettare il sistema in modo da prevenire concretamente gli errori.
Conoscenze concentrate nel team responsabile dell’adozione
L’esperienza del team di trasformazione digitale o dell’IT, da sola, non è sufficiente a consolidare l’utilizzo in tutta l’azienda. Se il team centrale deve gestire ogni domanda, prompt e verifica, rischia rapidamente di diventare un collo di bottiglia.
Il team centrale dovrebbe definire ambiente e regole, scegliere i casi d’uso insieme ai reparti e formare referenti interni. Questi ultimi non devono necessariamente diventare esperti di IA, ma devono essere in grado di spiegare attività, dati utilizzabili e verifiche necessarie.
Manager non adeguatamente preparati possono, da un lato, imporre divieti eccessivi o, dall’altro, utilizzare output non verificati. Formazione e responsabilità dovrebbero quindi essere differenziate per utenti, manager, team responsabili dell’adozione e management.
Conclusioni

Prima di sottoscrivere un servizio, è opportuno definire attività, utenti, dati e responsabile della revisione. Linee guida, formazione, accessi, PoC e indicatori dovrebbero poi essere progettati come parti di un unico sistema.
È utile verificare almeno:
- la fase e l’attività interessate;
- quali dati possono essere inseriti, consultati e conservati;
- chi verifica gli output e sulla base di quali criteri;
- quali strumenti e account sono approvati;
- la formazione necessaria per utenti, manager e team responsabili dell’adozione;
- come misurare tempi, qualità, rischi e costi;
- chi gestisce operatività, audit e miglioramento;
- chi verifica gli aggiornamenti dei servizi e delle linee guida pubbliche.
Vietare l’utilizzo non elimina automaticamente tutti i rischi; lasciare piena libertà d’uso non garantisce risultati. Sono necessari un utilizzo sicuro e una gestione aziendale consapevole di dati, qualità, costi e responsabilità.
Una valutazione completa deve tenere insieme tre prospettive: processi e organizzazione, dati e funzionamento tecnico, obiettivi e investimenti. Concentrarsi su un solo elemento non è sufficiente per costruire un utilizzo sostenibile nel tempo.
È preferibile partire da una singola attività, registrando tempi, qualità, input e modalità di verifica. La sperimentazione può iniziare su scala ridotta e in un ambiente approvato, utilizzando poi i risultati per aggiornare linee guida, formazione e requisiti. Iniziare in piccolo permette anche di comprendere, sulla base dell’esperienza concreta, quali condizioni operative siano realmente necessarie. Le indicazioni legali e contrattuali contenute nell’articolo sono di carattere generale e non costituiscono pareri riferiti a casi specifici. L’utilizzo deve essere valutato anche con professionisti esterni e altri esperti in funzione delle attività, dei dati e dei contratti coinvolti.
Domande e risposte
Qual è la differenza tra IA generativa e tradizionale?
L’IA tradizionale viene utilizzata principalmente per classificare, prevedere o rilevare elementi rispetto a obiettivi definiti. L’IA generativa produce invece testi, immagini, audio e codice a partire dalle istruzioni ricevute. Entrambe rientrano comunque nell’intelligenza artificiale e il confine non è sempre netto. In azienda, l’IA generativa può supportare attività come preparazione di bozze, sintesi, organizzazione delle informazioni e ricerca.
Da dove iniziare?
È utile definire prima attività, utenti, dati e responsabile della revisione; registrare tempi e qualità della situazione attuale; stabilire regole, formazione e requisiti amministrativi. Solo dopo è opportuno confrontare gli strumenti e verificare, attraverso un PoC, benefici, qualità, rischi, carico operativo e costi.
Serve formare tutto il personale?
Sì, ma non tutti devono ricevere la stessa formazione pratica. Anche chi non utilizza direttamente l’IA dovrebbe conoscere almeno i dati che non possono essere inseriti, gli strumenti approvati, i principali rischi di errore e i canali di supporto. Modalità operative, prompt e revisione sono invece particolarmente rilevanti per gli utenti, mentre investimenti e responsabilità riguardano soprattutto manager e management.
È opportuno vietare gli account personali?
Gli account personali possono rendere più difficile gestire input, contratti, log, dati alla cessazione del rapporto di lavoro ed eventuali indagini. La scelta di vietarli dipende dalla politica aziendale e dagli ambienti disponibili. Una possibile soluzione è mettere a disposizione account approvati e definire chiaramente servizi consentiti, dati vietati, eccezioni e ambienti sicuri.
Quali KPI utilizzare per il PoC?
È utile combinare tempo totale, tempo di correzione, presenza degli elementi obbligatori, errori, attività di revisione, continuità di utilizzo, richieste di supporto, incidenti e costi. Prima dell’avvio è opportuno registrare una baseline e definire in anticipo i criteri per il passaggio in produzione, una nuova valutazione o l’interruzione.