

「この回答は、誰が確認したのでしょうか。顧客に出す前に止められなかったのでしょうか」
月曜朝の会議でそう問いかけたのは、株式会社アオバ製作所で生成AIの導入を担当する、情報システム部の森田さん (仮名)でした。
同社では、生成AIを利用する部門が広がる一方、誤った出力への対応、利用ログの確認方法、アクセス権限の管理、問題発生時の報告経路が部門ごとに異なっていました。法務部門はコンプライアンス上のリスクを懸念し、DX推進部門は過度な統制によって活用が停滞することを避けたいと考えていました。営業部門からは、「どのような事象をインシデントとして報告すべきか分からない」という声も上がっていました。
現在、同社ではKanata上の利用ログと社内ルールを組み合わせた運用を行っています。運用開始後3か月に受け付けた生成AI関連の問い合わせ47件を集計したところ、受付から一次判断までの平均所要時間は、運用開始前の2.5営AI業日から0.8営業日に短縮されたといいます。
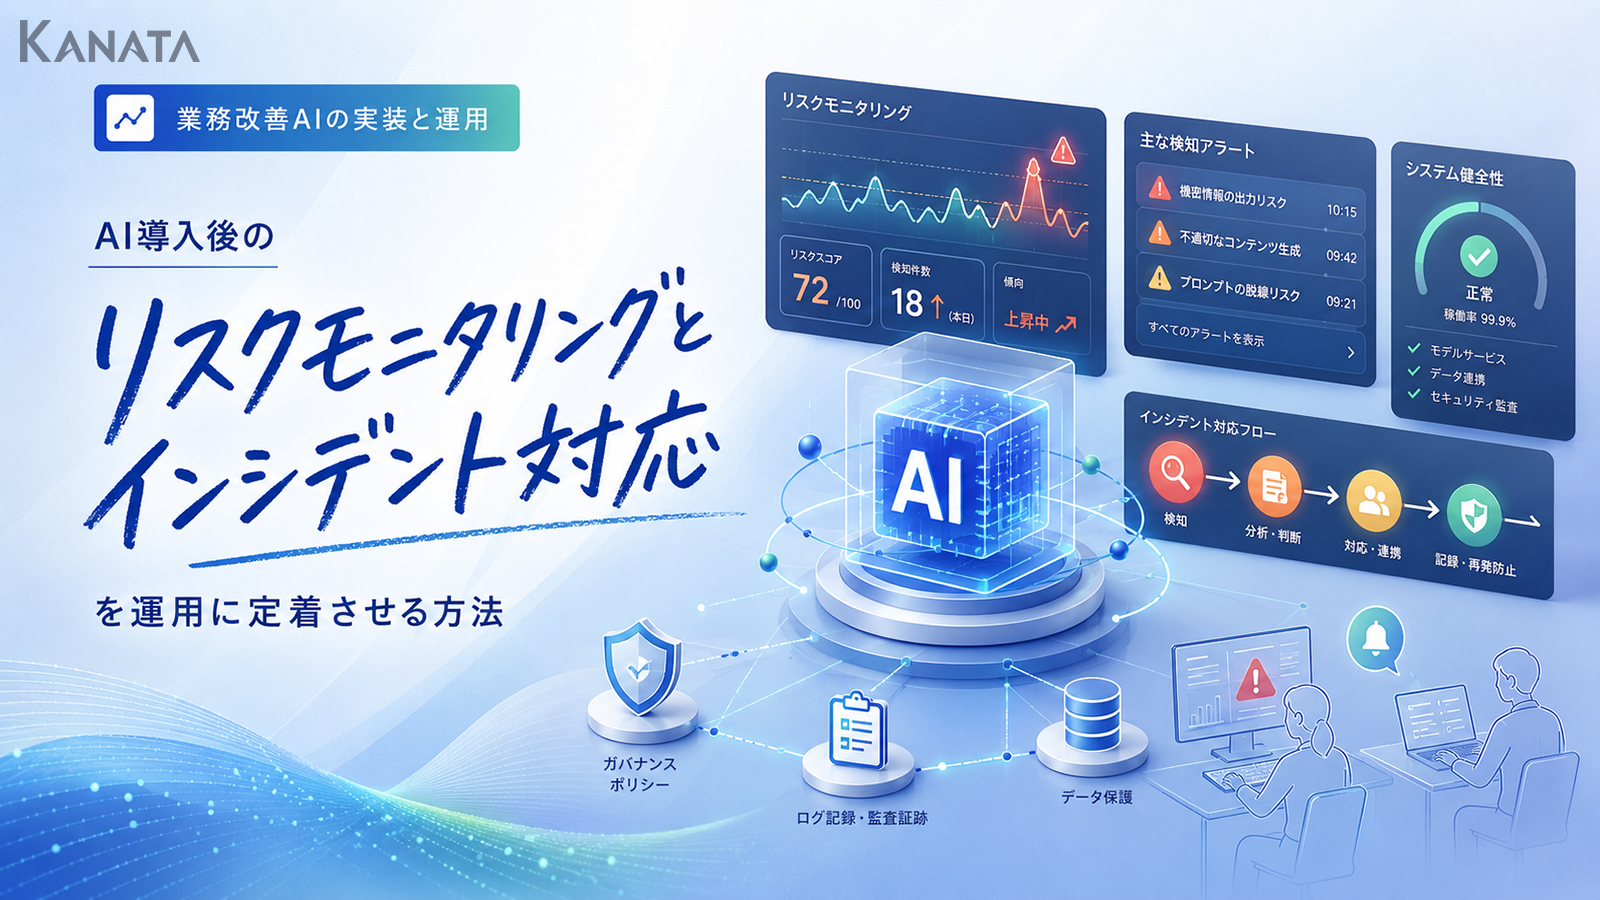
この記事では、AIリスクモニタリングをどのように設計し、AIに関するインシデント対応を日常業務へ組み込むかを整理します。目指すのは、リスクを理由にAI活用を止めることではありません。問題の兆候に早く気づき、関係者が迷わず行動できる状態をつくることです。
分類表やツールを用意するだけで、すべてのリスクを防げるわけではありません。教育、権限管理、記録、定期的な見直しを組み合わせ、自社のAIガバナンスを継続的に改善する必要があります。
AI導入後のリスクは「誤回答」だけではない

生成AIのリスクとして、最初に思い浮かぶのはハルシネーションかもしれません。
ハルシネーションとは、生成AIが、事実に基づかない情報を事実であるかのように出力する現象を指します。たとえば、存在しない社内規程や顧客事例を示す、資料に記載されていない数値を断定的に回答するといったケースです。
しかし、企業が管理すべきリスクは、回答内容の誤りだけではありません。次のような問題も考えられます。
- 本来アクセスできない資料を、AIが参照できる状態になっている
- 顧客情報や個人情報を、必要以上にプロンプトへ入力している
- AIの出力を人が確認せず、顧客向け資料やメールに転用している
- 改定前の規程や古い価格表をもとに回答している
- 部門ごとに利用ルールが異なり、問題発生時の報告先が分からない
- 利用ログが保存されていても、誰がどの基準で確認するか決まっていない
- 異動者や退職者にアクセス権限が残っている
- 外部サービスとのデータ連携範囲を管理者が把握していない
つまり、AI導入後のリスクは「AIが誤ること」だけでなく、組織がAIをどのように導入し、利用し、監督するかによっても発生します。
そのため、AIリスクモニタリングでは、出力内容に加えて、利用者、入力データ、参照データ、アクセス権限、出力の利用先、承認手続き、報告経路を確認対象にする必要があります。
経済産業省・総務省「AI事業者ガイドライン(第1.2版)」でも、AIを利用する際のリスクを認識し、必要な対策をライフサイクル全体で実施する考え方が示されています。また、透明性やアカウンタビリティを確保するため、関連情報の文書化や保管、AIリテラシー向上のための措置が挙げられています。
AIガバナンスは、活用を止めるための仕組みではない

AIガバナンスとは、組織がAIを利用する際の方針、責任、手続き、監督方法を定め、リスクを管理しながら目的を達成するための仕組みです。
経営会議や監査部門だけに関係するものではありません。
たとえば、営業担当者が提案書のたたき台をAIに作らせる、人事担当者が社内規程に関するFAQの回答案を作る、マーケティング担当者が記事の構成を相談するといった日常業務でも、次のような判断が必要です。
- AIにどこまで任せてよいか
- どの段階で人による確認が必要か
- どの情報を入力してよいか
- 問題に気づいた場合、誰に報告するか
- 社外へ出す前に、誰の承認を得るか
こうした判断基準を、現場で実行できる形にすることもAIガバナンスの一部です。
ルールが曖昧な場合、慎重な部門ほどAIの利用を避ける可能性があります。一方、承認手続きや確認項目を細かくしすぎると、運用負荷が高まり、ルールが形骸化するおそれがあります。
必要なのは、すべての利用を一律に制限することではありません。用途や情報の機密性、外部への影響などに応じて、管理レベルを変えることです。
たとえば、個人のアイデア整理に使う場合と、顧客へ送付する契約関連文書の作成に使う場合では、必要な確認水準が異なります。リスクを分類し、検知し、初動対応を行い、再発防止につなげる「実行可能な運用」を設計する必要があります。
まず「AIインシデント」の定義を決める

AIに関するインシデント対応を整える際、最初に決めるべきことは、「どのような事象をインシデントとして扱うか」です。
定義がないまま運用を始めると、現場では次のような迷いが生じます。
- AIが誤った回答をしただけでも報告するのか
- 社内だけで利用した資料であれば報告は不要なのか
- 顧客へ送る前に誤りへ気づいた場合も対象になるのか
- 社内チャットで共有した場合、誰へ知らせるのか
- 実害はなかったものの、情報漏えいにつながりかねなかった場合はどうするのか
OECD「Defining AI Incidents and Related Terms」では、AIによって実際に損害が発生した事象と、損害につながる可能性がある危険な事象を区別して整理しています。企業内でも、「実害が出たインシデント」だけでなく、公開前に発見した誤りや情報の誤入力などを「ヒヤリハット」として記録すると、事故の予防に活用しやすくなります。
分類する際は、少なくとも次の観点を確認します。
- 外部へ情報が届いたか
- 個人情報や機密情報が含まれていたか
- 社内外の意思決定に影響したか
- 取り消しや修正が可能か
- 法令、契約、社内規程に抵触する可能性があるか
- 同様の事象が繰り返されているか
| レベル | 分類 | 主な判断基準 | 対応の考え方 |
|---|---|---|---|
| レベル1 | 軽微な誤り・ヒヤリハット | 社内利用中に発見され、外部影響がなく、その場で修正できる | 記録し、プロンプトや参照データの改善に活用する |
| レベル2 | 社内の業務判断に影響するおそれ | 規程、契約、売上、人事などの判断へ影響する可能性がある | 所管部門へ確認し、期限内に一次判断する |
| レベル3 | 外部へ影響した、または影響する直前 | 顧客や取引先などへ届いた、または公開・送信直前だった | 伝達範囲を確認し、訂正、回収、公開停止などを検討する |
| レベル4 | 情報漏えいまたは重大な法令・契約違反のおそれ | 個人情報、営業秘密、認証情報などが不適切に扱われた可能性がある | 既存の情報セキュリティインシデント対応へ接続する |
レベル1:軽微な誤り・ヒヤリハット
社内利用の段階で発見され、外部への影響がなく、その場で修正できる事象です。
たとえば、次のようなケースがあります。
- 古い社内用語を使った
- 要約の一部で文脈を取り違えた
- 原文にない見出しを生成した
- 不適切な表現があったものの、公開前に修正した
この段階では、重大事故として扱うよりも、ヒヤリハットとして記録し、プロンプトや参照データを改善する材料にします。
ただし、同種の誤りが繰り返されている場合や、財務、人事、契約などの重要業務で発生した場合は、上位レベルとして扱う判断も必要です。
レベル2:社内の業務判断に影響するおそれがある事象
AIの出力が、社内の判断や業務プロセスに影響する可能性がある事象です。
- 社内規程を誤って解釈した
- 契約書の確認で重要な論点を見落とした
- 売上見込みや顧客対応方針に関する情報を、根拠なく断定した
- 採用、人事評価、与信など、人に重要な影響を与える判断に利用した
利用者だけで結論を出さず、テーマに応じて法務、人事、経理、情報システムなどの所管部門へ確認します。
確認先だけでなく、「何時間以内、または何営業日以内に一次判断するか」も決めておくと、対応が停滞しにくくなります。
レベル3:外部へ影響した、または影響する直前の事象
AIの出力が顧客、取引先、求職者、メディアなどへ届いた、または送信・公開の直前まで進んでいた事象です。
- 誤った製品仕様を顧客へ送付した
- 存在しない導入実績を提案書に記載した
- 根拠を確認していない数値を広告やWebサイトに掲載した
- 顧客への回答に、別の顧客に関する情報が含まれていた
- AIが作成した文章によって、著作権や広告表示上の問題が生じた可能性がある
この段階では、AIが誤った理由を分析する前に、「誰に、いつ、どの情報が、どの経路で伝わったか」を確認します。
必要に応じて、営業責任者、広報、法務、情報セキュリティ担当、経営層へ報告し、訂正、回収、公開停止、顧客への説明などを検討します。
レベル4:情報漏えいまたは重大な法令・契約違反のおそれ
個人情報、営業秘密、未公開情報、認証情報、契約上取り扱いが制限された情報などが、AIの利用を通じて不適切に扱われた可能性がある事象です。
この場合は、通常の業務改善案件ではなく、既存の情報セキュリティインシデントや個人情報漏えい対応の手順に接続します。
- 入力または出力された情報
- 利用者と利用日時
- 使用したサービス、アプリ、プロジェクト
- データの送信先と保存先
- 共有された相手と範囲
- 外部からアクセスされた可能性
- データの削除や利用停止が可能か
- 法令、契約、社内規程上の報告義務があるか
法的な報告義務や本人通知の要否は、情報の種類、影響範囲、契約条件、事業を行う国や地域によって異なります。法務、個人情報保護担当、情報セキュリティ担当が個別に判断する必要があります。
モニタリング対象を絞り込む

AIリスクモニタリングという言葉から、すべての会話を常時監視する運用を想像する人もいるでしょう。
しかし、すべての入力と出力を人が確認する方法は、利用量が増えるほど維持が難しくなります。また、従業員への通知、プライバシー、労務管理、ログへのアクセス権限にも配慮が必要です。
実務では、用途や情報の機密性に応じて、確認対象と頻度を決めます。
- 高リスク部門や高機密プロジェクトを重点的に確認する
- 個人情報や認証情報など、入力を禁止する情報の兆候を検知する
- 社外向け成果物を対象に、定期的なサンプリングレビューを行う
- 利用量の急増、大量データの投入など、通常と異なる挙動を確認する
- インシデントや問い合わせが発生した会話を事後確認する
- 新しいユースケースの開始後、一定期間だけ確認頻度を高める
モニタリングの設計では、「何を確認するか」だけでなく、誰が、どの頻度で、どの基準を用いて確認するかを決めることが重要です。
入力データ
最初に確認すべきなのは、AIへ入力される情報です。
顧客名、個人名、契約金額、未公開の経営情報、パスワードやAPIキー、口座情報、健康情報などが、不必要に入力されていないかを確認します。
特に、契約書、議事録、商談メモ、人事資料、問い合わせ履歴を扱う場合は注意が必要です。
入力ルールは、利用者が業務中に判断できる程度に簡潔にします。
- 個人を特定できる情報は、業務上必要でない限り入力しない
- 必要に応じて匿名化またはマスキングする
- パスワード、秘密鍵、APIキーなどの認証情報は入力しない
- 未公開の財務・経営情報は、承認された環境以外へ入力しない
- 顧客の機密情報は、契約条件と利用環境を確認してから扱う
- 判断できない場合は入力を止め、所管部門へ確認する
「迷ったら入力しない」という原則は分かりやすい一方、確認先がなければ業務が止まります。相談窓口と回答期限も併せて定めます。
参照データ
次に、AIが回答の生成に利用する社内資料やナレッジを確認します。
対象には、社内規程、営業資料、FAQ、製品マニュアル、契約書のひな型、過去の議事録などがあります。
よくある問題は、改定前の規程、旧価格表、旧組織図などが削除されずに残っていることです。利用者が参照元を確認できない場合、古い情報に基づく回答を正しいものとして受け取る可能性があります。
参照データには、少なくとも次の管理情報を持たせます。
- 資料名
- 所管部門
- 文書の版または改定番号
- 最終更新日
- 機密区分
- 利用できる部門または役割
- 更新責任者
- 次回見直し日
- 有効期限
- 原本の保存場所
資料を登録しただけで管理が完了するわけではありません。更新責任者と棚卸しの頻度を決め、失効した資料を確実に除外する必要があります。
利用者とアクセス権限
AIのリスクは、誰がどの情報へアクセスできるかによって大きく変わります。
全社員が閲覧できる情報と、特定部門だけが扱う情報は分離する必要があります。営業部門の顧客情報、人事部門の評価情報、法務部門の契約情報、経営層の未公開資料を同じ環境へ集約すると、意図しない情報共有が起きる可能性があります。
権限管理では、次の原則を基本とします。
- プロジェクトは「同じ情報を閲覧してよい人」を基準に分ける
- 必要な利用者に、必要な権限だけを付与する
- 管理者権限を持つ人を必要最小限にする
- 異動、休職、退職時の権限変更期限を定める
- 共有アカウントを原則として使用しない
- 高機密資料は、利用部門、利用目的、利用期間を限定する
- 権限の棚卸しを定期的に実施する
- 一時的な権限には有効期限を設定する
情報を集約することによる利便性と、アクセス制限による安全性は、セットで設計する必要があります。
出力の利用先
AIの出力がどこで使われるかも、重要なモニタリング対象です。
同じ出力でも、個人のメモとして使う場合と、顧客向け資料として公開する場合では、必要な確認の水準が異なります。
- 個人の思考整理や下書き
- 部門内の参考資料
- 社内の意思決定資料
- 顧客、取引先、求職者への連絡
- 広告、Webサイト、プレスリリース
- 契約、法務、財務、人事、安全に関わる判断
社外へ出る可能性がある成果物は、原則として人がレビューします。特に、数字、固有名詞、引用、出典、法務判断、医療・金融・安全に関わる内容は、AIの出力だけを根拠に使用しないルールが必要です。
レビュー担当者には、単に「内容を確認する」と伝えるのではなく、確認項目を具体的に示します。
- 一次情報と一致しているか
- 数字、日付、製品名、人物名が正しいか
- 根拠のない断定がないか
- 顧客や第三者の機密情報が含まれていないか
- 差別的、攻撃的、誤解を招く表現がないか
- 著作権、広告表示、契約上の問題がないか
- 必要な責任者が承認しているか
初動対応は「止める・残す・知らせる」で考える

AIに関する問題が疑われるとき、現場が最初に迷うのは「何から始めればよいか」です。
初動を複雑にすると、報告が遅れる可能性があります。まずは、「止める」「残す」「知らせる」の3段階で整理すると運用しやすくなります。
-
止める
問題に気づいた時点で、影響の拡大を止めます。
- 誤った回答の利用を中止する
- 顧客への送信前であれば送信を止める
- 公開済みの場合は、公開停止や訂正の要否を確認する
- 社内共有資料であれば、共有範囲を一時的に制限する
- 情報漏えいのおそれがある場合は、対象アカウントや連携を停止する
- 同じプロンプトや参照データを利用する業務を一時停止する
-
残す
次に、事実関係を確認できるように証跡を残します。
- 問題を認識した日時
- AIを利用した日時
- 利用者
- 使用したAIサービス、アプリ、プロジェクト
- 入力内容の概要
- 出力内容
- 問題だと判断した理由
- 参照したデータや資料
- 共有された相手と範囲
- 顧客や外部への影響の有無
- その時点で行った対応
- 関連するログや画面の保存場所
個人情報や機密情報を、報告書へ不必要に複製しないことにも注意が必要です。詳細情報はアクセス制限された場所へ保管し、報告票には必要最小限の情報を記載します。
記録の目的は、報告者を責めることではなく、影響の把握、原因分析、再発防止です。問題を早く報告した人が不利益を受ける運用では、インシデントやヒヤリハットが表面化しにくくなる可能性があります。
-
知らせる
記録した内容を、あらかじめ決めた報告先へ連絡します。
AIインシデントの分類別報告先の例 事象 主な報告先 軽微な誤り プロジェクト管理者、業務責任者 業務判断に関わる誤り 所管部門、部門責任者 外部影響がある事象 営業責任者、広報、法務、経営層 情報漏えいのおそれ 情報セキュリティ、個人情報保護、法務 人事や採用に関わる事象 人事責任者、法務、必要に応じて経営層 報告先に加え、一次判断の期限、時間外の連絡先、最終的な対応責任者を決めておきます。
単に上司へ口頭で伝える、社内チャットへ投稿するといった方法では、担当者が不明確になり、対応が漏れる可能性があります。可能であれば、問い合わせ管理システムなどで受付番号を発行し、対応状況、期限、責任者を追跡できる形にします。
再発防止を「利用者の注意」だけで終わらせない

インシデント対応で避けたいのは、結論を「今後は注意する」で終わらせることです。
利用者の注意は必要ですが、日常的に繰り返す業務では、注意喚起だけで同じ問題を防ぐことは困難です。
再発防止では、原因を少なくとも次の4領域に分けて分析します。
プロンプトの問題
AIへの指示が曖昧で、誤った回答や過度な断定を招いていなかったかを確認します。
たとえば、「この契約書をレビューしてください」という指示だけでは、確認範囲や判断基準が利用者の意図と一致しない可能性があります。
「当社に不利となる可能性がある条項を、賠償責任、秘密保持、契約解除、知的財産、準拠法の観点から整理してください。判断できない点は『要確認』と表示し、最終的な法的判断は行わないでください」
このように確認観点と出力条件を明示すると、出力のばらつきを抑えやすくなります。
ただし、プロンプトを改善しても、出力の正確性が保証されるわけではありません。契約や法務判断では、専門担当者による確認を前提とします。
頻繁に使う業務については、個人任せにせず、所管部門が確認したプロンプトをテンプレートとして管理します。
参照データの問題
AIが参照した資料に、次のような問題がなかったかを確認します。
- 情報が古い
- 適用範囲が明記されていない
- 出典や原本が不明
- 内容が重複または矛盾している
- 改定前の資料が残っている
- アクセス権限が広すぎる
- AIが回答に利用すべきでない資料が含まれている
対策として、最新版への差し替え、旧版の失効処理、命名規則の統一、更新日の設定、所管部門の明記などを行います。
権限設計の問題
本来アクセスすべきでない利用者が、特定のAIアプリ、プロジェクト、参照データを利用できる状態になっていなかったかを確認します。
特に、部門横断のプロジェクトでは、「便利だから全員を参加させる」のではなく、「同じ情報を閲覧してよい人だけを参加させる」という原則が重要です。
個々の権限ミスだけでなく、権限の申請、承認、付与、棚卸し、削除という一連のプロセスに問題がなかったかも分析します。
教育・運用の問題
利用者が、次の事項を理解していたかを確認します。
- 入力してよい情報と禁止されている情報
- AIの出力を確認する方法
- 社外利用時の承認手続き
- 問題に気づいた場合の報告先
- 緊急時に利用を止める方法
- 利用ログや記録の取り扱い
教育は、一度実施して終わりではありません。
新しいユースケースを開始したとき、サービスの仕様が変わったとき、組織変更があったとき、インシデントが発生したときに、教材とルールを更新します。
受講率だけでなく、ケース演習や理解度確認を行い、利用者が実際に判断できる状態かを確認することも重要です。
AIリスク管理は部門横断で運用する

AIリスク管理は、情報システム部門だけでは完結しません。法務だけ、DX推進部門だけ、現場だけでも継続的な運用は困難です。
責任の所在を明確にしながら、複数部門で役割を分担します。
経営層
経営層は、AI活用に関するリスク許容度と優先順位を決めます。
- 積極的にAIを活用する業務
- AIの利用を禁止または制限する業務
- 原則として扱わない情報
- 経営報告が必要となるインシデントの水準
- リスク対策に投入する人員と予算
- 活用と統制の最終的な責任者
経営層が個々のAI回答を確認する必要はありませんが、許容するリスクと説明責任の範囲を示す必要があります。
情報技術責任者・情報システム部門
情報技術責任者や情報システム部門は、システム環境、アカウント、ログ、アクセス権限、外部連携を管理します。
- 誰がどの機能を利用できるか
- 各プロジェクトにどの資料が登録されているか
- どのログを、どの期間保存するか
- 誰がログへアクセスできるか
- どの頻度でログを確認するか
- 異動・退職時の権限をいつ変更するか
- 外部サービスへどのデータが送信されるか
ログを保存するだけでは、モニタリングとはいえません。確認条件、担当者、エスカレーション基準まで決める必要があります。
法務・リスク管理部門
法務やリスク管理部門は、判断基準と専門部門への相談条件を整えます。
契約、個人情報、著作権、広告表示、業法、差別、採用・人事評価などに関わる領域では、AIの出力だけで判断できません。
どのケースで専門部門の確認が必要かを明示し、現場が相談しやすい窓口を設けます。
DX推進部門・事業部門
DX推進部門や事業部門は、AI活用を業務へ定着させます。
- 現場が利用しやすいテンプレートを作る
- 成功事例だけでなく、失敗例やヒヤリハットも共有する
- 業務ごとのレビュー項目を整える
- 利用者からの問い合わせを改善へつなげる
- 効果とリスクを定期的に評価する
ルールを作成するだけでなく、現場で実行可能かを検証する役割を担います。
現場の利用者
現場の利用者は、AIガバナンスの最前線にいます。
- 出力を事実として鵜呑みにしない
- 数字、固有名詞、引用、日付を一次情報で確認する
- 顧客や社外へ出す前にレビューを受ける
- 違和感を放置しない
- 問題に気づいたら早く報告する
- 入力前に情報の機密性を確認する
ただし、現場の利用者だけに責任を集中させてはいけません。利用者が判断できるルール、相談先、教育、システム上の制御を組織側が用意する必要があります。
Kanataを活用する場合の運用設計例

AIの業務利用を管理する方法には、社内ポータル、個別の生成AIサービス、ナレッジ管理システム、問い合わせ管理ツールなど、複数の選択肢があります。
重要なのは、どのツールを選ぶかだけではありません。利用者、利用目的、参照データ、アクセス権限、管理責任者を、一貫した単位で管理できるかどうかです。
Kanataでプロジェクト、AIアプリ、ライブラリなどを利用できる場合は、それらを業務と権限の管理単位として活用する方法があります。
| プロジェクト例 | 登録・管理する情報の例 |
|---|---|
| 全社共通プロジェクト | 公開情報、共通FAQ、AI利用ルール |
| 営業プロジェクト | 提案書テンプレート、承認済みの顧客対応ナレッジ |
| 人事・総務プロジェクト | 社内規程、問い合わせFAQ、研修資料 |
| 法務プロジェクト | 契約書のひな型、レビュー観点、確認フロー |
| 経営管理プロジェクト | KPI定義や経営資料。高機密情報は、利用環境や権限を確認したうえで登録の可否を判断する |
プロジェクトを分ける基準は、単なる組織図ではなく、次の3点です。
- 同じ情報を閲覧してよいか
- 同じ目的で利用するか
- 同じ責任者が管理できるか
プロンプトや参照データをライブラリとして管理できる場合は、登録時のレビューと定期的な棚卸しを組み込みます。
- 所管部門が不明なデータ
- 更新期限を過ぎた資料
- 重複した資料
- 利用されていないプロンプト
- 誤回答につながったテンプレート
- 作成者の退職などにより、管理者が不在となったデータ
こうした情報を放置すると、誤回答や権限逸脱の原因になる可能性があります。
また、利用ログを確認できる場合は、単純な利用回数だけでなく、インシデント調査に必要な項目が取得できるかを確認します。具体的には、利用者、利用日時、利用したアプリやプロジェクト、参照データ、操作履歴、管理者による変更履歴などです。
AIリスクモニタリングのチェックリスト

導入時に確認する項目
- AI利用方針と適用範囲が明文化されている
- 入力禁止情報または要承認情報が定義されている
- AIインシデントとヒヤリハットの定義がある
- 重大度の分類と報告先が決まっている
- 一次判断の期限と責任者が決まっている
- プロジェクトとアクセス権限が業務実態に合っている
- 参照データの所管部門と更新責任者が決まっている
- 社外利用前のレビュー基準がある
- ログの保存範囲、保存期間、閲覧権限が決まっている
- 利用者への通知と教育を実施している
定期的に確認する項目
- 通常と異なる利用パターンがない
- 高リスク業務でAIの出力が未確認のまま使われていない
- 更新期限を過ぎた参照データが残っていない
- 異動者、休職者、退職者の権限が更新されている
- 現場からヒヤリハットが報告されている
- 同種の誤回答が繰り返されていない
- プロンプトテンプレートが改善されている
- インシデントの一次判断時間が悪化していない
- 対応期限を超えた案件が残っていない
- モニタリングの対象と頻度がリスクに見合っている
すべての項目を毎月確認する必要があるとは限りません。利用量、情報の機密性、組織規模に応じて、月次、四半期、半期などに分けます。
インシデント発生後に確認する項目
- 発生した事実と推測を分けて記録した
- 外部影響の有無と範囲を確認した
- 関係部門と責任者へ共有した
- 証拠となるログや記録を保全した
- 原因をプロンプト、参照データ、権限、教育、システムに分けて分析した
- 再発防止策をルール、設定、テンプレート、教材へ反映した
- 同じリスクが他部門や他プロジェクトにもないか確認した
- 対応の妥当性と所要時間を振り返った
- 分類基準や報告経路を変更する必要がないか検討した
まとめ:リスク対応を日常業務へ組み込む

AI導入後のリスクモニタリングとインシデント対応は、専門担当者だけが担うものではありません。
利用ログ、アクセス権限、法令・契約の確認など、専門部門が担うべき領域はあります。一方、AIの出力を最初に見るのは、多くの場合、日常的にAIを利用する現場の担当者です。
違和感に気づくこと、顧客へ出す前に止めること、速やかに報告することは、現場の重要な役割です。
だからこそ、AIリスク管理は「違反を取り締まるための規程」だけでなく、「安心してAIを活用するための業務設計」として考える必要があります。
誤出力への対応、インシデント分類、初動対応、再発防止、利用ログ、アクセス権限を、最初からすべて完璧に整えることは難しいでしょう。
まずは、次の3点から始める方法があります。
- 何を報告対象とするかを決める
- 問題に気づいたときの報告先を決める
- 月次または四半期で運用を見直す
そのうえで、発生した問い合わせやヒヤリハットをもとに、分類、教育、権限、テンプレートを更新します。
AIは誤る可能性があり、与えられた文脈や参照データが不十分であれば、不正確な回答を生成することがあります。人が確認すべき箇所を明確にし、組織が継続的に学習する仕組みをつくることが重要です。
AI活用を止めないために、リスク対応を日常業務へ組み込む。それが、AIを導入した企業が次に取り組むべき運用課題です。
AIリスクモニタリングに関するQ&A
AIが誤った回答をしたら、すべてインシデントとして報告すべきですかすべてを重大なインシデントとして扱う必要はありません。
外部への影響がなく、その場で修正できる軽微な誤りは、ヒヤリハットとして記録する方法があります。一方、業務判断に利用された場合、顧客へ送付された場合、個人情報や機密情報が含まれる場合は、関係部門への報告が必要です。
判断を利用者個人に任せないため、影響範囲、情報の機密性、修正可能性などを基準に分類しておくことが重要です。
必ずしも、すべてのログを人が確認する必要はありません。
利用量が多い場合は、高リスク業務や高機密プロジェクトを重点的に確認する、特定条件に該当する利用を抽出する、一定割合をサンプリングするなどの方法があります。
ただし、ログを保存するだけでは十分ではありません。確認する担当者、頻度、判断基準、異常を見つけた場合の報告先を決めておく必要があります。
外部へ影響していなくても、記録することを推奨します。
公開前や送信前に発見した事象は、重大事故には至らなかったヒヤリハットとして、プロンプト、参照データ、レビュー手順を改善する材料になります。
特に、同じ誤りが複数回発生している場合は、個人の確認ミスではなく、仕組み上の問題である可能性があります。
必要な確認水準は、出力の用途によって異なります。
個人のアイデア整理であれば簡易な確認でも対応できますが、顧客向け資料、広告、契約、財務、人事、安全に関わる内容では、所管部門による確認が必要です。
少なくとも、数字、日付、固有名詞、引用、出典は一次情報と照合し、根拠のない断定や機密情報が含まれていないかを確認します。
最初から複雑な監視システムを導入する必要はありません。
まずは、次の項目を決めます。
- 報告対象となる事象
- 重大度の分類
- 現場が最初に行う対応
- 分類ごとの報告先
- 一次判断の期限
- 記録する情報
その後、実際の問い合わせやヒヤリハットをもとに、分類や報告手順を見直します。最初から完成形を目指すのではなく、運用を通じて改善することが現実的です。