

この情報、AIに入れてもいいんでしたっけ
生成AIの社内研修を設計していると、筆者はこの問いに何度も出会います。これは、全社で生成AI活用を進めようとしていた企業の情シス担当者と、人事・法務・DX推進部門が、研修前に直面した悩みでもありました。
以前は、社員に「機密情報や個人情報は入力しないでください」と伝えるだけで、一定の注意喚起になっていました。しかし、生成AIが日常業務に入り始めると、それだけでは足りません。商談メモ、議事録、契約書の一部、社員番号、顧客名、ログイン情報。現場では、何が入力禁止で、何がマスキングすれば使えるのか、判断が分かれていました。
営業は提案書作成の効率化を求めます。法務は契約情報の取り扱いを懸念します。人事は、全社員に説明できる実例を必要とします。情シスは、便利さを止めずにリスクを下げる運用設計を考えなければなりません。
筆者自身、AI活用の支援現場で感じるのは、生成AIのリスクは「使うか、使わないか」だけでは整理できないということです。重要なのは、社員が迷った瞬間に立ち止まれる言葉と、判断できる一覧表を用意しておくことです。
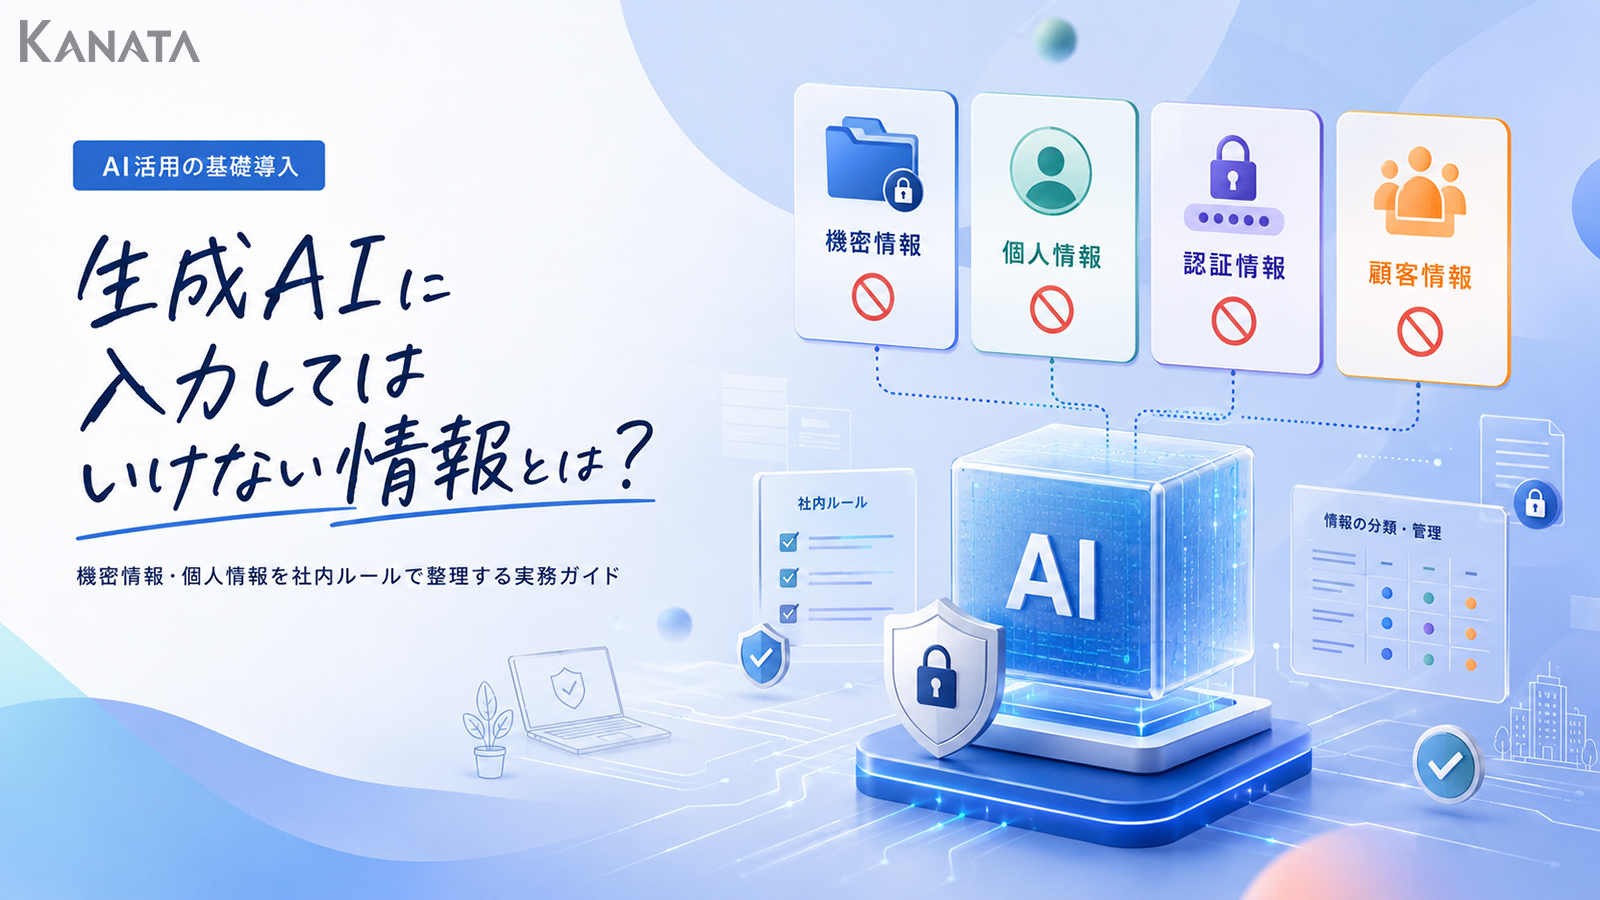
この記事では、生成AIに入力してはいけない情報を「社外秘」「顧客情報」「個人情報」「認証情報」「権限情報」などに分け、社内研修やガイドラインに転用しやすい形で整理します。目指すのは、社員が迷ったときに「これは入れない」「これはマスキングする」「これは社内で承認された環境で確認する」と判断できる状態です。ただし、一覧表を作るだけでは十分ではありません。運用ルール、教育、定期的な見直しと組み合わせて初めて、現場で使える生成AIルールになります。
生成AIに入力してはいけない情報とは
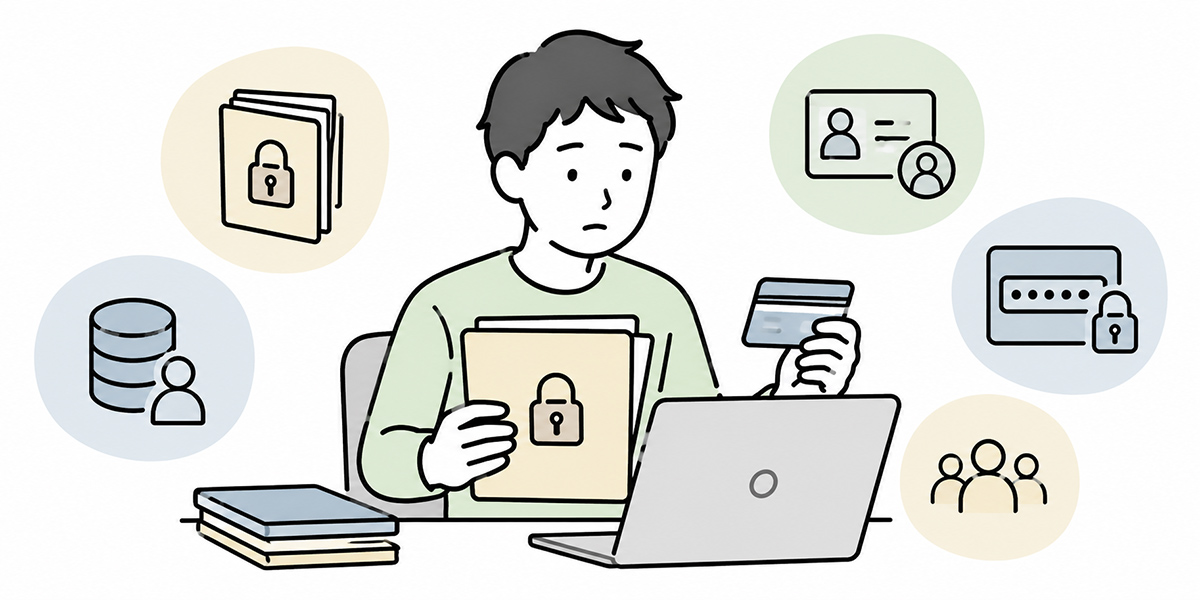
生成AIに入力してはいけない情報とは、単に「会社の外に出してはいけない情報」だけではありません。
たとえば、次のような情報も注意が必要です。
- 社員や顧客を特定できる情報
- 取引先との契約条件
- 社内システムのログイン情報
- APIキーや認証コード
- 未公開の売上、利益、M&A、人事異動
- セキュリティ設定や権限一覧
- 健康情報、マイナンバー、口座番号などの機微情報
これらは、生成AIに入力した瞬間に必ず外部へ漏れるという意味ではありません。ここは、過度に煽らず、正確に捉える必要があります。実際のリスクは、利用する生成AIサービスやプランの仕様、契約形態、管理設定、入力データの学習利用の有無、保存期間、外部連携の範囲、社内の承認範囲によって変わります。
ただし、個人情報保護委員会は、生成AIサービスを利用する際の個人情報の取り扱いについて注意喚起を公表しています。個人情報を含む内容を入力する場合には、利用目的や第三者提供の扱いに加え、入力情報がサービス提供者において学習データとして利用されるかどうかなど、利用規約やサービス仕様を確認する必要があります。
筆者が現場でよく見る失敗は、「生成AIは危ないから使うな」と言いすぎて、かえって社員の自己判断利用を招いてしまうケースです。社員は業務を早く進めたいので、公式なルールが曖昧だと、個人向けサービスや未承認ツールに流れてしまうことがあります。
そのため社内ルールでは、「生成AIは危険だから使わない」とするのではなく、「何を入れてはいけないか」「何なら使ってよいか」「どの条件なら使えるか」を分けて定義することが重要です。
まず決めるべき判断軸
生成AIの入力ルールを作るときは、最初から細かい例外を並べるより、判断軸をそろえる方が現場に伝わりやすくなります。
筆者が企業支援の現場でよく使うのは、次の3つの問いです。
その情報は社外に出ても問題ないか
最初に確認すべきなのは、「その情報が会社の外に出ても問題ないか」です。
公式サイト、公開済みのプレスリリース、公開IR資料、一般公開されているサービス説明などは、比較的生成AIへ入力しやすい情報です。一方で、社内会議資料、未公開の価格表、営業戦略、開発中の機能情報などは、外部に出す前提で作られていません。
ここで注意したいのは、「社外秘」と明記されていない情報も、実務上は機密に近い扱いが必要な場合があることです。
たとえば、社内向けの営業トーク集や、まだ公開していないキャンペーン案は、ファイル名に「機密」と書かれていないかもしれません。しかし、競合他社や取引先に知られると不利益が生じる情報であれば、生成AIへの入力は慎重に判断すべきです。
個人や顧客を特定できるか
次に確認すべきなのは、個人や顧客を特定できる情報が含まれているかです。
氏名、住所、電話番号、メールアドレス、社員番号、顧客担当者名などは、単体でも個人情報に該当する可能性があります。また、名前を消していても、所属部署、役職、商談日、案件名、地域などを組み合わせると、個人や企業が推測できる場合があります。
筆者は、研修でよく「名前を消しただけでは匿名化とは言えません」と伝えます。たとえば、「関西支社の営業部長で、2026年4月に大手物流企業との商談を担当した人」と書けば、社内の人には誰のことか分かるかもしれません。
生成AIに入力する前には、「この情報を読んだ人が、誰のことか推測できないか」を確認する必要があります。
認証・権限・契約・未公開情報に関わるか
最後に、認証情報や権限情報、契約情報、未公開情報が含まれていないかを確認します。
ID、パスワード、APIキー、認証コード、秘密鍵は、生成AIに入力してはいけない代表例です。また、管理者権限の一覧、社内システムの構成、アクセス制御表なども、悪用されると大きな被害につながる可能性があります。
技術者や情シス担当者ほど、トラブルシューティングのためにログや設定情報を生成AIに貼り付けたくなる場面があります。筆者もエンジニア出身なので、その気持ちはよく分かります。エラーの原因を早く知りたい、設定ファイルを見てもらいたい、という場面は実際にあります。
しかし、そのログの中にアクセストークンや内部URL、個人IDが混じっていることがあります。便利さのために、認証情報や内部構成をそのまま外部に渡してしまっては本末転倒です。
契約書や法務相談についても同様です。条文の解釈を生成AIに相談したい場合でも、取引先名、金額、契約条件、固有の交渉経緯などはそのまま入力しないようにしましょう。
生成AIに入力してはいけない情報リスト
以下は、社内ルールや研修資料に転用しやすい入力禁止情報リストです。ここでいう「入力してはいけない情報」には、常に入力禁止とすべき情報だけでなく、承認や契約条件の確認なしには入力しない情報、削除・一般化などの加工が必要な情報も含みます。実際に利用する際は、自社の情報セキュリティ規程、個人情報保護方針、契約条件に合わせて調整してください。
| 区分 | 入力してはいけない情報の例 | 主なリスク | 取り扱い方 |
|---|---|---|---|
| 社外秘・機密情報 | 未公開の事業計画、営業戦略、価格表、原価、開発中の機能情報 | 競争上の不利益、情報漏えい | 承認・契約条件の確認なしには入力しない。必要時は社内承認済みの環境で扱う |
| 顧客情報 | 顧客名、担当者名、商談履歴、提案書、契約条件、問い合わせ内容 | NDA違反、信用低下、取引先への影響 | 承認・契約条件を確認し、不要な情報を削除したうえで、必要に応じて顧客名・個人名・金額を一般化する |
| 個人情報 | 氏名、住所、電話番号、メール、社員番号、顔写真 | 個人情報保護上の問題 | 原則入力しない。利用が必要な場合は、不要な情報を削除し、個人を特定できない形に加工したうえで承認範囲を確認 |
| 機微情報 | マイナンバー、健康情報、思想信条、口座番号、家族情報 | 法令・倫理上の重大リスク | 入力禁止 |
| 認証情報 | ID、パスワード、APIキー、認証コード、秘密鍵 | 不正アクセス、アカウント乗っ取り | 入力禁止。誤入力時は即時報告し、失効・変更対応を行う |
| 権限情報 | 管理者権限一覧、アクセス制御表、内部システム構成 | 権限悪用、攻撃対象化 | 原則入力しない。必要な場合は抽象化して相談 |
| 未公開財務情報 | 未公表決算、業績見通し、資金繰り、M&A、人事異動 | 開示リスク、インサイダーリスク | 入力禁止 |
| 契約・法務情報 | 契約書全文、取引先固有条件、係争情報、交渉履歴 | 守秘義務違反、誤った法務判断 | 承認・契約条件を確認し、不要な情報を削除したうえで、必要最小限に一般化して扱う |
| セキュリティ情報 | 脆弱性情報、障害ログ、ネットワーク構成、監視設定 | 攻撃リスク増大 | 詳細入力は禁止。概要レベルに置き換える |
| 人事・評価情報 | 評価コメント、給与、異動候補、懲戒情報、退職理由 | プライバシー侵害、労務リスク | 原則入力しない。匿名化しても慎重に判断 |
この表で重要なのは、「個人情報だけが危険なのではない」という点です。
生成AIの入力禁止ルールを作るとき、多くの企業はまず個人情報に目を向けます。それ自体は正しい出発点です。しかし、実務上は顧客情報、認証情報、権限情報、未公開情報の方が、より直接的な事業リスクにつながることもあります。
たとえば、個人名が入っていないとしても、未公開の価格戦略や、取引先ごとの値引き条件を入力すれば、競争上のリスクがあります。APIキーやアクセストークンを入力すれば、個人情報以前にシステム侵害のリスクがあります。
だからこそ、入力禁止情報は「個人情報かどうか」だけで判断せず、業務リスク全体で整理する必要があります。
入力してよい情報と条件付きで使える情報
すべての情報を禁止にすると、現場では生成AIを使いづらくなります。
筆者は、ルール設計の場で「禁止リストだけを渡すと、社員は萎縮する」と伝えることがあります。生成AI活用を進めたいのであれば、禁止事項と同時に、使ってよい情報も明示する必要があります。
入力しやすい情報
公開情報は、比較的扱いやすい情報です。
たとえば、次のようなものです。
- 自社の公式サイトに掲載済みの情報
- 公開済みのプレスリリース
- 公開IR資料
- 公開イベントの告知文
- 一般公開されている製品ページ
- 公開済みの記事やホワイトペーパー
ただし、公開情報であっても、著作権や引用ルールには注意が必要です。外部の記事や資料をそのまま大量に貼り付けるのではなく、要点の整理や自社向けの論点整理に使う形が安全です。
条件付きで使える情報
社内一般情報や業務マニュアルは、社内で承認された環境であれば利用できる場合があります。
たとえば、社内FAQ、業務手順書、公開済みの研修資料、一般的な規程説明などは、生成AIと相性のよい情報です。これらを整理すると、問い合わせ対応、文書作成、議事録要約、研修コンテンツ作成などの効率化につながります。
ただし、社内利用環境であっても、「社内にある情報なら何でも入力してよい」という意味ではありません。社内規程、業務マニュアル、FAQなどは扱いやすい一方で、個人情報や顧客固有情報が含まれていないかを確認する必要があります。
マスキングの基本ルール
生成AIに相談したい内容があるものの、入力情報に個人名や顧客名が含まれている場合は、マスキングを検討します。
マスキングとは、個人や会社を特定できる情報を、別の表現に置き換えることです。たとえば、氏名を「担当者A」に、会社名を「製造業の中堅企業」に置き換えるような処理を指します。
ただし、マスキングは「情報を安全にする魔法」ではありません。筆者が現場で特に強調しているのは、まず相談の目的に不要な情報を削除し、それでも必要な情報だけを一般化・マスキングするという順序です。加工後も個人や企業を推測できる場合や、承認が必要な情報である場合は、そのまま入力しません。
| 元の情報 | マスキング例 | 注意点 |
|---|---|---|
| 山田太郎さん | 担当者A | 役職や部署との組み合わせで特定されないか確認 |
| 株式会社〇〇 | 製造業の中堅企業A | 業界・地域・規模で特定される場合がある |
| 3,200万円 | 数千万円規模 | 正確な金額が不要なら丸める |
| 2026年5月13日 | 2026年5月中旬 | 日付が特定につながる場合は幅を持たせる |
| yamada@example.com | メールアドレス削除 | 連絡先は原則削除 |
| APIキー | 入力しない | 置き換えではなく削除・入力禁止 |
たとえば、営業メールの文面を作りたいだけなら、顧客名や正確な契約金額は不要です。「製造業の既存顧客に、更新時期の確認メールを送りたい」という情報だけで、十分に下書きは作れます。
同じように、契約書レビューの観点を整理したいだけなら、取引先名や具体的な金額を入れなくても、「秘密保持条項の確認観点を整理したい」と相談できます。
生成AIに渡す情報は、多ければ多いほどよいわけではありません。まず不要な情報を削除し、必要に応じて一般化し、それでも業務上必要な場合に社内で承認された環境や条件を確認して扱うことが、実務上の安全策になります。
部門別に起こりやすい入力ミス
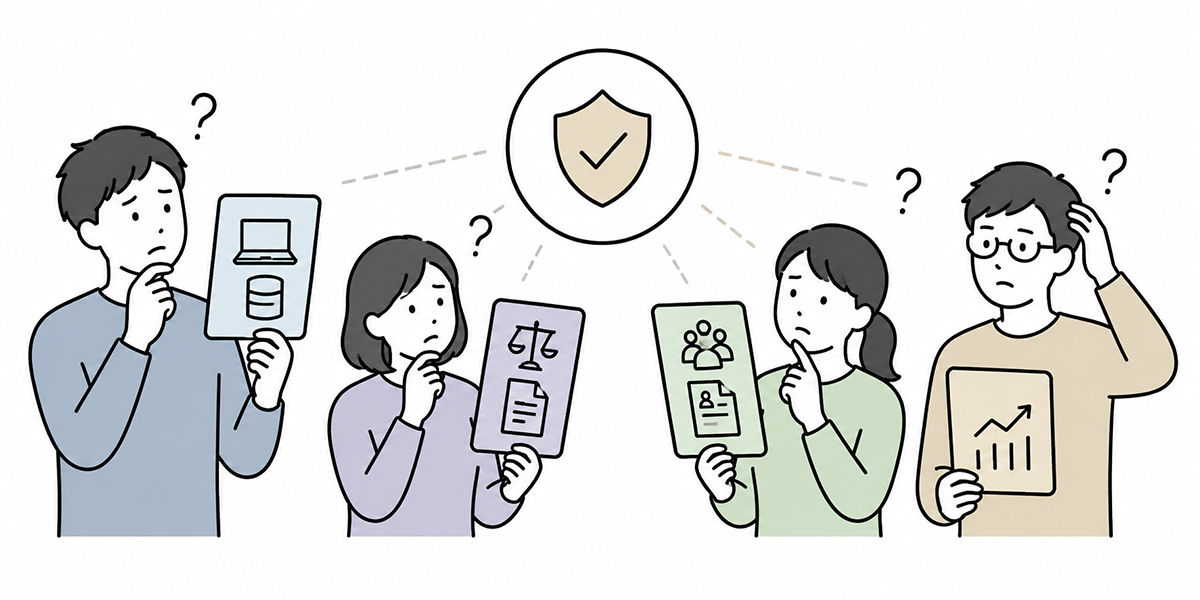
入力禁止ルールを全社に展開するときは、部門ごとの具体例を示すと伝わりやすくなります。
同じ「生成AI活用」でも、営業と法務、人事と情シスでは、入力しがちな情報が違います。ここを分けずに一律で説明すると、現場は自分ごととして受け取りにくくなります。
営業・マーケティング部門
営業やマーケティングでは、提案書作成、メール文面、商談準備、顧客分析などで生成AIを使いたくなる場面が多くあります。
注意したい入力例は、次のとおりです。
- 顧客名を含む商談メモ
- 取引先の担当者名やメールアドレス
- 提案金額や値引き条件
- 失注理由や競合比較資料
- NDA対象の提案書や議事録
営業現場では、スピードが重視されます。商談後すぐに要約したい、提案書をすぐ作りたい、メールをすぐ送りたい。その気持ちは自然です。
しかし、顧客情報をそのまま生成AIに入力すると、契約上の問題や信用低下につながる可能性があります。使う場合は、顧客名を業界や企業規模に置き換え、金額や契約条件を抽象化してから相談します。
法務・コンプライアンス部門
法務部門では、契約書レビューや条文の言い換えに生成AIを使いたくなることがあります。
筆者も、契約書の一次チェックや条文比較の効率化には、生成AIの可能性があると考えています。ただし、法務領域では、入力内容そのものが秘密保持義務の対象になりやすい点に注意が必要です。
注意したい入力例は、次のとおりです。
- 契約書全文
- 取引先名
- 契約金額
- 係争中の内容
- 相手方との交渉履歴
契約書を扱う場合は、社内ルールに従い、法務責任者が許可した範囲で利用する必要があります。AIの出力は法的判断そのものではないため、最終確認は必ず専門家が行います。
人事・労務部門
人事・労務では、評価コメント、研修、面談メモ、社内通知文の作成などで生成AIを使う場面があります。
注意したい入力例は、次のとおりです。
- 評価コメント
- 給与情報
- 健康情報
- 退職理由
- 懲戒情報
- 家族構成や育児・介護に関する情報
人事情報は、匿名化しても本人が推測されやすい場合があります。たとえば、小さな部署で「入社3年目の営業職」「育休復帰直後」「特定プロジェクトの担当者」といった情報を組み合わせると、本人が分かってしまうことがあります。
人事領域では、個人に紐づく相談を生成AIに入力する前に、特に慎重な判断が必要です。
情シス・情報セキュリティ部門
情シスでは、エラーログの解析、設定ファイルの確認、問い合わせ文面の作成などで生成AIを使うことがあります。
注意したい入力例は、次のとおりです。
- APIキー
- アクセストークン
- パスワード
- IPアドレス一覧
- 管理者権限一覧
- ネットワーク構成図
- 脆弱性の詳細情報
ログや設定ファイルには、本人が気づかない形で認証情報や内部構成が含まれていることがあります。貼り付ける前に、不要な情報を削除する工程を必ず入れましょう。
筆者は、情シス向けの研修では「ログを貼る前に、まず検索してください」と伝えることがあります。ログの中に、token、secret、password、key、credential といった文字列が含まれていないかを確認するだけでも、事故を減らせます。
社内研修で使える入力前チェックリスト
生成AIの入力ルールは、長い規程文だけでは現場に定着しません。研修や社内ポータルでは、短いチェックリストとして示すと使いやすくなります。
送信前の5問
生成AIに入力する前に、次の5つを確認します。
- この情報は会社の外に出ても問題ないか
- 個人や顧客を特定できる情報が含まれていないか
- 契約、NDA、未公開情報に関係していないか
- ID、パスワード、APIキー、認証コードが含まれていないか
- 判断に迷ったときの相談先が分かっているか
1つでも不安がある場合は、そのまま入力せず、上長、情シス、法務、情報セキュリティ担当に確認します。
この「確認する」という一手間を、現場が面倒に感じないようにすることも大切です。相談窓口が分かりにくかったり、確認に時間がかかりすぎたりすると、社員は自己判断に流れます。
ルールを守らせるには、相談しやすい設計も必要です。
3秒判断フロー
研修では、次のような簡易フローも有効です。
- 社外に出せない情報か
→ はい:入力しない - 個人や顧客を特定できるか
→ はい:削除またはマスキングする - 認証・権限・契約・未公開情報か
→ はい:入力しない、または責任部門へ確認する - 判断に迷うか
→ はい:入力しないで相談する - すべて問題ないか
→ 入力可。ただし、出力は人が確認する
総務省・経済産業省の「AI事業者ガイドライン(第1.2版)」では、AIの便益とリスクを踏まえ、リスクの大きさに応じた対応を検討しながら、AIガバナンスを継続的に構築・運用することの重要性が示されています。社内ルールを作る際も、単に禁止事項を並べるだけでなく、社員が理解し、説明できる状態を目指し、技術や制度、利用状況の変化に応じて見直すことが重要です。
生成AIルールを社内に定着させるポイント
入力禁止リストを作っただけでは、現場の行動は変わりません。
筆者がAI導入支援でよく見るのは、立派なガイドラインを作ったものの、現場ではほとんど読まれていないケースです。ルールは存在しているのに、社員は日々の業務でどう判断すればよいか分からない。結果として、使われないか、自己判断で使われるかのどちらかになります。
定着させるには、ルール、教育、運用の3つをセットで考える必要があります。
禁止だけでなく「使ってよい例」も示す
「これは禁止」「あれも禁止」だけを伝えると、社員は生成AIを使うこと自体を避けるようになります。
社内ルールでは、禁止例とあわせて、使ってよい例も示しましょう。
| 業務 | 避ける入力 | 使いやすい入力 |
|---|---|---|
| メール作成 | 顧客名、担当者名、契約条件をそのまま入れる | 「製造業の既存顧客に、日程変更を丁寧に依頼するメール」 |
| 議事録要約 | 参加者名、顧客名、未公開条件をそのまま入れる | 名前を役職に置き換え、論点だけを要約する |
| 契約相談 | 契約書全文と取引先名を入れる | 一般化した条文案について、確認観点を整理する |
| 人事文面 | 個人評価や健康情報を入れる | 全社員向けの研修案内文を作る |
「何をしてはいけないか」だけでなく、「どう使えばよいか」を示すことで、現場の不安を減らせます。
筆者の感覚では、社内ルールはブレーキだけでなく、ハンドルであるべきです。止めるためのルールではなく、安全に進む方向を示すルールにする。その方が、結果としてリスクも下がります。
相談先を明文化する
生成AIの入力可否は、現場担当者だけでは判断しきれないことがあります。
そのため、社内ルールには相談先を明記しておきます。
- 個人情報に関する相談:法務、個人情報保護担当
- 顧客情報・契約情報に関する相談:法務、営業責任者
- 認証情報・ログ・システム情報に関する相談:情シス、情報セキュリティ担当
- 研修・周知に関する相談:人事、DX推進部門
相談先が曖昧だと、社員は「たぶん大丈夫」と自己判断しやすくなります。迷ったときに止まれる導線を作ることが、事故防止につながります。
また、相談した人が責められない文化も重要です。インシデントやヒヤリハットを隠す組織では、リスクは見えないところで大きくなります。早めに相談した人が評価される空気を作ることも、生成AI活用の土台になります。
定期的に見直す
生成AIサービスの仕様、社内の利用範囲、法規制、取引先との契約条件は変わります。そのため、入力禁止リストは一度作って終わりではありません。
月次または四半期に一度、次の点を見直すとよいでしょう。
- 新しい利用部門で想定外の入力が起きていないか
- 禁止例が現場に伝わっているか
- マスキングルールが実務に合っているか
- インシデントやヒヤリハットが共有されているか
- 研修資料やFAQが古くなっていないか
「ルールを守らせる」だけでなく、「現場で迷った事例を集めて改善する」姿勢が重要です。
生成AI活用は、最初から完璧なルールを作るよりも、運用しながら精度を上げていく方が現実的です。筆者も、AI導入支援では最初から細かく作り込みすぎず、まず守るべき線を明確にし、その後に部門別の例外や活用パターンを追加していく進め方をすすめています。
業務利用環境を選ぶときの考え方
生成AIの社内利用では、個人が自由に外部サービスを使う状態よりも、会社として承認した環境を用意する方が管理しやすくなります。
たとえば、業務利用環境を選ぶ際は、次の観点を確認します。
- 入力データがモデル学習に利用されるか
- 入力データがどのように保存・利用され、保存期間を管理できるか
- 管理者が利用者や権限、利用できる機能を管理できるか
- 部署やプロジェクト単位で情報を分けられるか
- ログや利用状況を確認・監査できるか
- データの保存地域や処理主体を確認できるか
- 外部ツール、コネクタ、Web検索などへ情報が送信される条件を管理できるか
- 社内研修や利用ルールと組み合わせやすいか
- 既存のセキュリティポリシーと整合するか
弊社が提供するKanataのように、AIチャット、AI要約、eラーニング、プロジェクト単位の管理機能を持つ環境は、社内で生成AIを運用したい企業にとって選択肢の一つになります。たとえば、営業部門向け、人事部門向け、研修用といった形でプロジェクトを分け、よく使うプロンプトや学習データをチームで再利用しやすくする運用が考えられます。
また、eラーニング機能を使えば、生成AIの入力禁止リストを社内研修コンテンツとして整備し、全社員に周知することもできます。単に「PDFを配って終わり」にするのではなく、研修動画、確認テスト、FAQ、実例集と組み合わせれば、理解のばらつきを抑えやすくなります。
ただし、どのツールを使う場合でも、「何を入力してよいか」を自動的にすべて判断してくれるわけではありません。入力してよい情報、入力してはいけない情報、条件付きで扱える情報は、各社の規程、契約、リスク許容度に合わせて設計する必要があります。
ツールは、安全な運用を支える土台になります。しかし、最終的にどの情報を扱うかを決めるのは、組織のルールと人の判断です。
まとめ:生成AIの入力禁止ルールは、現場が迷わない表にする
生成AIの社内利用では、「機密情報や個人情報は入力しないでください」という一文だけでは不十分です。
現場で必要なのは、次のような判断ができる状態です。
- この情報は入力してはいけない
- この情報はマスキングすれば相談できる
- この情報は社内で承認された環境であっても確認が必要
- この情報は公開情報なので使いやすい
- 迷ったら誰に相談すればよい
そのためには、社外秘、顧客情報、個人情報、認証情報、権限情報、未公開情報などを分けた一覧表を作り、研修、FAQ、社内ポータル、オンボーディング資料に展開することが有効です。
筆者は、生成AIのルールづくりを「制限」だけの話だとは考えていません。むしろ、安心して使うための共通言語を作る仕事だと考えています。
どこまでなら使ってよいのか。どこからは止まるべきなのか。迷ったら誰に聞くのか。その線引きがあるからこそ、社員は生成AIを業務で使い続けられます。
生成AIの活用を止めるためのルールではなく、安全に使い続けるためのルールとして整備することが、これからのAI利用環境づくりでは重要になります。
Q&A
生成AIに個人名を入れなければ、個人情報の問題は避けられますか?
個人名を削除するだけでは不十分な場合があります。部署、役職、地域、案件名、日付などを組み合わせると、本人を推測できることがあるためです。個人を特定できる可能性が残る場合は、入力しないか、情報をさらに抽象化する必要があります。
社内専用の生成AI環境なら、機密情報を入力してもよいですか?
社内専用環境であっても、すべての機密情報を入力してよいとは限りません。契約上の制限、個人情報保護、社内規程、アクセス権限の範囲に加え、入力データのモデル学習への利用有無、保存期間、ログ管理、データの保存地域、外部ツールやコネクタへの送信条件などを確認する必要があります。特に、顧客情報、契約情報、認証情報、未公開財務情報は慎重に扱うべきです。
契約書のレビューに生成AIを使ってもよいですか?
契約書レビューの観点整理や条文比較に生成AIを使える場合はあります。ただし、契約書全文、取引先名、金額、交渉履歴などをそのまま入力することは避けるべきです。法務部門の承認を得たうえで、必要最小限に加工して利用し、最終判断は専門家が行う必要があります。
APIキーやパスワードを誤って入力した場合、どうすればよいですか?
すぐに利用を止め、社内の情報セキュリティ担当または情シスに報告します。そのうえで、該当するAPIキー、パスワード、トークンなどを失効または変更します。誤入力した内容、日時、利用したサービス、影響範囲を記録しておくことも重要です。
社内研修では、何を重点的に教えるべきですか?
最初に教えるべきなのは、細かな規程文よりも「判断の型」です。具体的には、社外に出せない情報か、個人や顧客を特定できるか、認証・権限・契約・未公開情報に関わるか、迷ったとき誰に相談するかを確認できるようにします。禁止例だけでなく、使ってよい例もセットで示すと定着しやすくなります。